softify.pro
Laddar …
Tjänster Om oss COCO – vår AI-server Portfolio Insiders Fallstudier Bra att veta Kontakt Logga in

Bra att veta

Pure fluidity meets ultimate performance: vad som verkligen gör affärsprogramvara snabb

Pure fluidity meets ultimate performance: vad som verkligen gör affärsprogramvara snabb

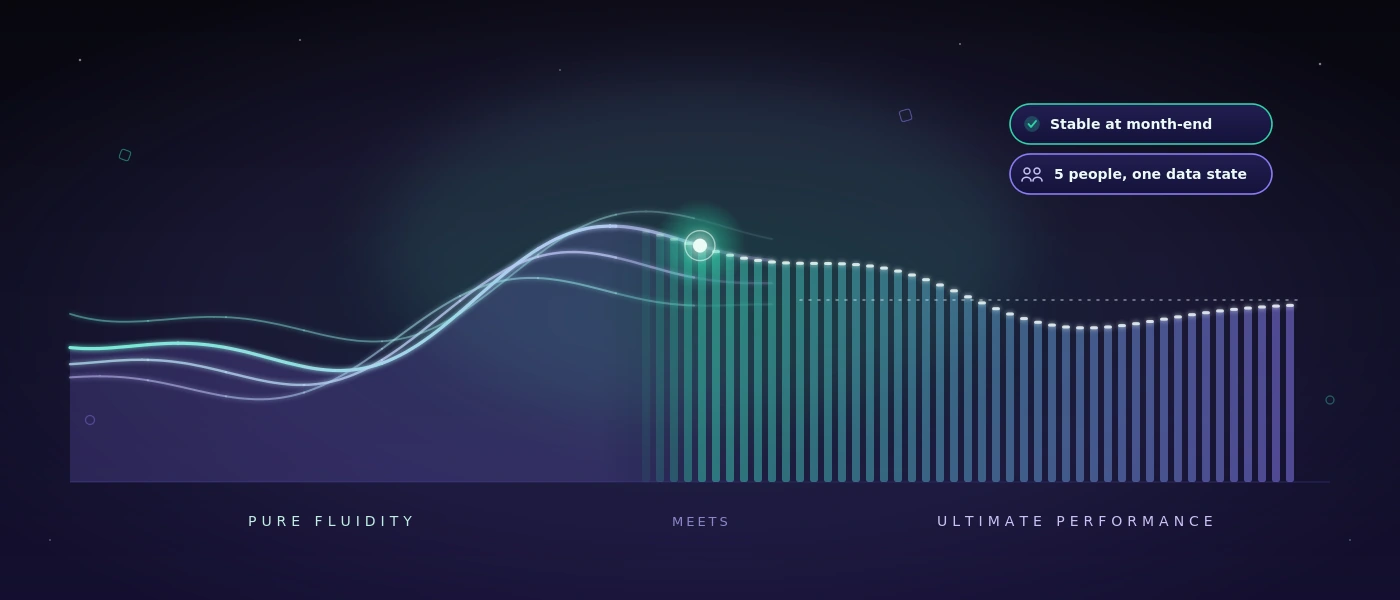
En lagerchef känner inte igen dålig programvara på en arkitekturritning. Hen känner igen den på att medarbetare åter griper efter telefonen, registrerar följesedlar dubbelt eller efter ett skift inte kan säga vilket gods som faktiskt har kommit. Pure fluidity meets ultimate performance får därför inte vara ett blott visuellt anspråk. För affärsprogramvara betyder det att ett förlopp känns naturligt och samtidigt fungerar tillförlitligt under verkliga förhållanden.

Ett elegant gränssnitt är värdelöst om det hackar vid svagt WLAN i lagret. En snabb applikation hjälper likaså föga om den tvingar fram en arbetsföljd som ingen vid rampen kan följa. Bra digitala verktyg förenar utformning, hastighet och processförståelse. De minskar friktion utan att pressa in verksamheten i en förfabricerad standardlogik.

Pure fluidity meets ultimate performance är en driftfråga

Flytande känsla förväxlas ofta med animationer, stora bilder och mjuka övergångar. Det kan passa ett modernt varumärke. I arbetsvardagen visar den sig dock annorlunda: en godsmottagning kan bokas utan omvägar. En medarbetare hittar en order även när bara ett referensnummer är känt. Ett fel benämns tydligt, istället för att försvinna i ett kryptiskt meddelande.

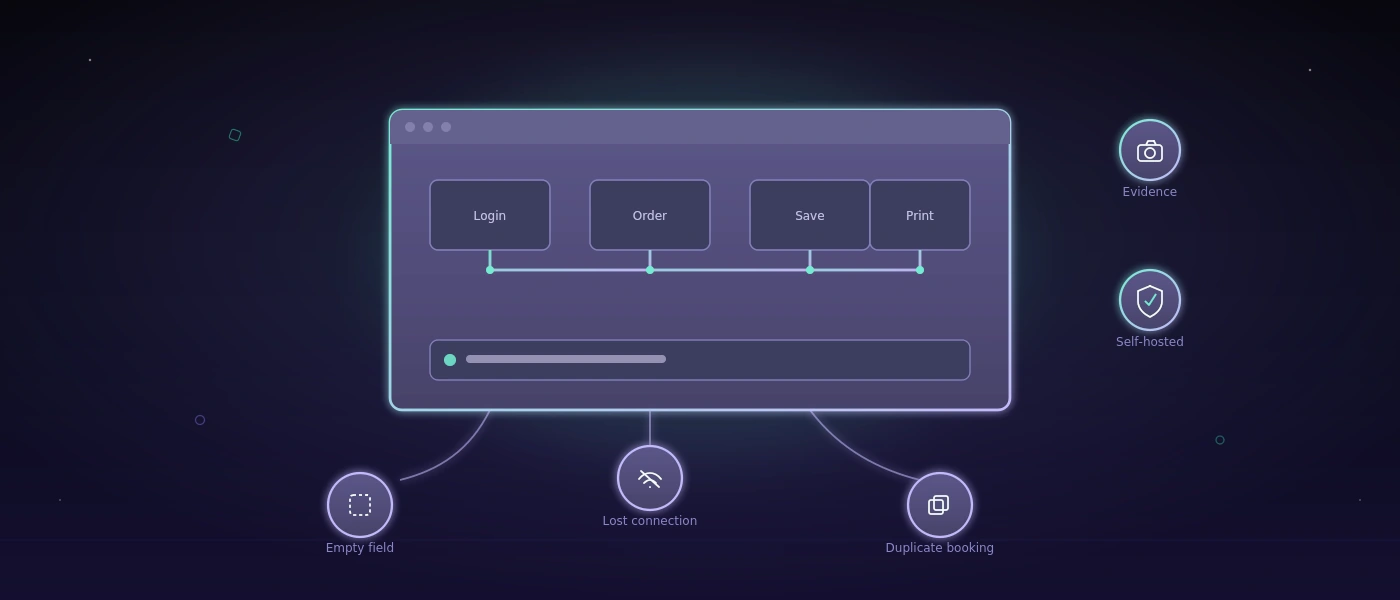
Prestanda är likaså mer än ett bra värde i ett webbläsartest. Avgörande är svarstiden vid en order med många positioner, stabiliteten vid månadsskiftet och frågan om fem personer kan arbeta samtidigt utan att skriva över varandras dataunderlag. Även en ren hantering av anslutningsavbrott, behörigheter och spärrade konton hör dit.

Båda är oskiljaktiga. Om en vy reagerar direkt men har oklara obligatoriska fält förblir den ansträngande. Om förloppet är klokt modellerat men sidan väntar två sekunder vid varje bokning, kringgås det. Flytande känsla uppstår där systemet stöder nästa förnuftiga handling och tekniskt förblir tillräckligt snabbt för att tankegången inte ska brytas.

Gränssnittet följer arbetsvägen, inte organisationsschemat

Många standardlösningar strukturerar sina menyer efter moduler: inköp, försäljning, lager, rapportering, administration. Ur produktsynpunkt är det begripligt. På lagergolvet börjar arbetet dock ofta med en situation: en lastbil står där, en pall saknas, en kund behöver ett leveransbevis eller en sändning måste märkas innan mottagningen stänger.

En bra individuell applikation börjar därför med dessa situationer. Vilken information finns? Vem beslutar? Vad måste dokumenteras? Vad får inte ändras senare? Först därefter avgörs vilken inmatningsvy, kontroll eller automatisering som krävs.

Det betyder inte att varje befintligt förlopp ska gjutas oförändrat i programvara. Vissa tabeller är verkligen för felbenägna, vissa godkännanden onödigt långsamma. Men en fungerande Excel-lista behöver inte nödvändigtvis ersättas av ett projekt. Om den bara sköts av en person, känner få undantag och förblir spårbar kan den vara rätt verktyg. Programvara lönar sig när den förbättrar samordningen, minskar felkällor eller gör information tillförlitligt tillgänglig för flera inblandade.

Färre klick är inte automatiskt bättre

Kravet på så få klick som möjligt låter förnuftigt, men kan leda åt fel håll. Vid en oåterkallelig lagerbokning är en kort bekräftelse meningsfull. Vid ett fraktgodkännande kan en synlig rimlighetskontroll förhindra dyr efterbearbetning. Rätt förlopp beror på risken.

Avgörande är att ytterligare steg har ett tydligt syfte. En bekräftelse bör inte visas bara för att ramverket lätt skapar den. Den bör stå exakt där människor medvetet måste fatta ett beslut. Så förblir applikationen snabb utan att bli lättsinnig.

Prestanda uppstår i arkitekturen, inte i sista sprinten

Den som snabbar upp en webbplats eller webbapplikation först strax före go-live behandlar oftast symptom. Stora frågor, oklara datamodeller och i efterhand tillagda specialfall går inte att bestående korrigera med en enda optimeringsdag.

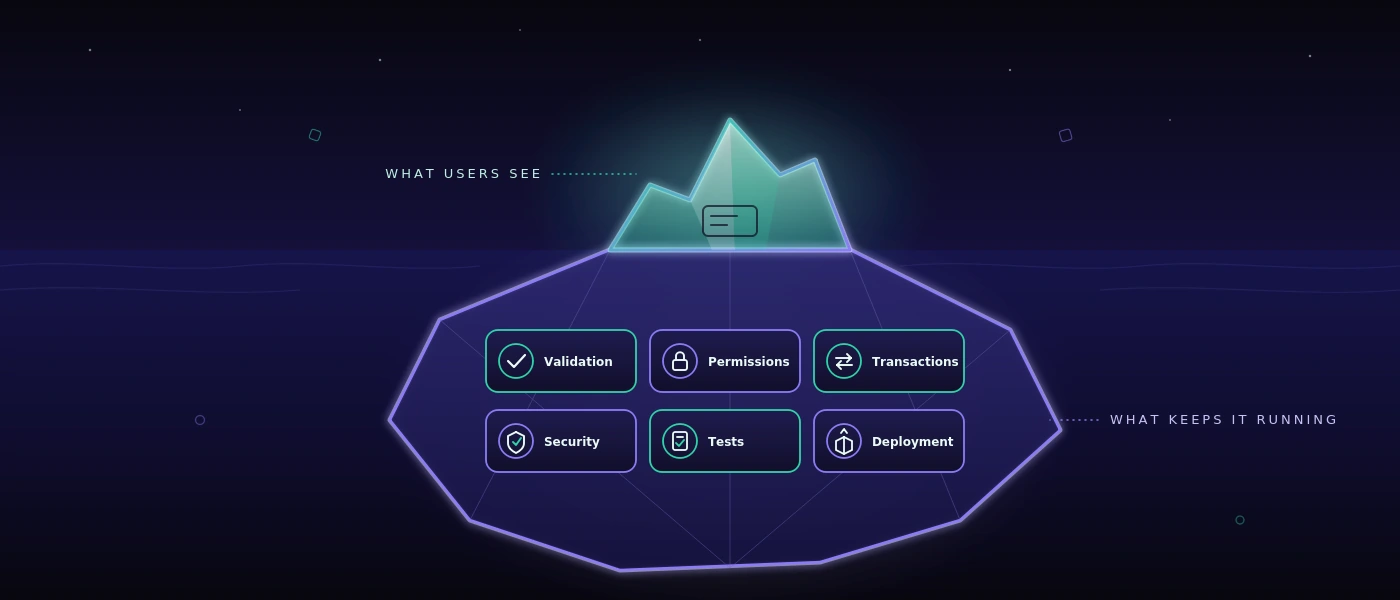
En hållbar grund börjar med en databas som motsvarar de faktiska sambanden i verksamheten. I MySQL 8 behöver rörelser, underlag, statusändringar och användaråtgärder spårbara nycklar och förnuftiga index. Ett lagersaldo får inte bara framstå som ett tal om det senare måste klargöras genom vilken bokning det uppstod. Samtidigt behöver inte varje historisk information räknas om vid varje sidanrop.

Vid moderna webbapplikationer är också ansvarsfördelningen relevant. PHP 8.4 kan avbilda affärsregler tydligt och underhållbart, medan modern JavaScript används riktat för reaktiva områden. Det är ingen trosbekännelse för en viss stack. Det är en underhållsfråga: kan ändringar genomföras säkert om sex månader? Syns det var en regel gäller? Går ett fel att reproducera, istället för att bara misstänkas?

Prestanda behöver dessutom gränser. Sökfält behöver förnuftiga minimitecken eller en precis filterlogik om miljontals poster är tänkbara. Stora listor behöver sidor eller graderade efterladdningsprocesser. Bilder och dokument bör inte blockera det kritiska arbetsflödet. Dessa beslut verkar ospektakulära. Just därför förblir de ofta värdefulla längre än en iögonfallande frontend-effekt.

Synlig hastighet skapar förtroende

Inte varje process kan vara klar på under en sekund. En etikettutskrift, ett gränssnitt mot fraktleverantören eller en kontroll mot externa data tar ibland tid. Avgörande är då hur applikationen hanterar väntetid.

En tydlig status som ”Fraktetikett skapas” är bättre än en frusen knapp. Efter ett avslut bör det synas vilket nummer som skapades och om förloppet får utlösas igen. Om en extern tjänst inte är nåbar behöver teamet ett begripligt handlingsalternativ istället för ett felmeddelande för utvecklare.

Det är också en fråga om dataintegritet. Ett dubbelklick får inte skapa två leveranser. En avbruten process får inte tyst lämna kvar en halvfärdig post. Bra system planerar för sådana fall eftersom de kommer att inträffa i vardagen. Särskilt vid växlande skift, tidspress och mobila enheter är undantaget inget randämne.

Kvalitet blir synlig före felet

För applikationer med många processvarianter räcker det inte att i slutet manuellt klicka igenom några vägar. Ändringar av priser, roller, valideringar eller gränssnitt kan utlösa följder på en långt avlägsen plats. Här blir automatiserad testning en del av prestandan: inte bara tekniskt, utan organisatoriskt.

Ett testsystem bör kunna kontrollera verkliga förlopp, till exempel skapa en order, ändra en position, generera en följesedel och kontrollera en behörighet. Det bör spela in belägg och formulera resultat så att verksamhetsavdelningar kan placera in dem. En mening som ”Fraktprocessen slutfördes inte efter adressändringen” hjälper mer än en okommenterad stacktrace.

För säkerhetsmedvetna team är också platsen relevant där dessa tester körs. Om skärmdumpar, inloggningsuppgifter, testfall eller interna applikationssteg inte ska lämna företaget är ett självhostat angreppssätt ofta förnuftigare än en extern molntjänst. Med COCO kan automatiserade tester för webb- och Windows-applikationer köras i en dedikerad miljö. Det är inte nödvändigt för varje team. Vid känsliga data, reglerade områden eller interna fackapplikationer kan kontrollen över testdata dock vara en avgörande fördel.

Utformning är bra när den underlättar arbetet

En stark visuell identitet kan skapa förtroende. Den visar att ett företag tar sin digitala närvaro på allvar. I det operativa systemet måste utformningen dock åstadkomma ännu mer: orientering under tidspress. Kontrast, typografi, tydliga tillstånd och begripliga beteckningar avgör om någon avslutar ett förlopp tryggt eller frågar kollegan.

Återhållsamhet är här ofta det bättre valet. En instrumentpanel med tio färgade nyckeltal kan se imponerande ut och ändå dölja den enda relevanta avvikelsen. En reducerad vy som gör öppna godsmottagningar, saknade skanningar och hotade leveranstider synliga är mer användbar. Frågan lyder inte hur mycket gränssnitt som är möjligt, utan vilken information som förbättrar ett beslut.

Det gäller också responsiva applikationer. Mobilanpassning betyder inte att pressa in varje skrivbordsvy i ett mindre format. En smartphone vid godsmottagningen behöver kanske bara skanning, mängd, lagerplats och bekräftelse. Den utförliga efterbearbetningen hör möjligen hemma på en större skärm. Olika enheter förtjänar olika prioriteringar, trots att de använder samma tillförlitliga databas.

Ett förnuftigt mått för nästa beslut

Innan ett team beslutar om en ny plattform, en automatisering eller en komplett nybyggnation hjälper en enkel kontroll: blir förloppet tydligare, snabbare eller säkrare för de människor som utför det dagligen? Och går lösningen fortfarande att förstå när krav, medarbetare eller gränssnitt ändras?

Om båda svaren håller blir ett vackert löfte ett användbart system. Då visar sig pure fluidity meets ultimate performance inte på en bild, utan på en lugn arbetsdag där ordrar, data och beslut fortsätter utan onödig friktion.
Permalänk →

SaaS Flow Web: införa arbetsflöden tryggt under pågående drift

SaaS Flow Web: införa arbetsflöden tryggt under pågående drift

En godsmottagning blir inte liggande för att ett team inte känner till ännu en programvara. Den blir liggande för att information går förlorad mellan e-post, pappersformulär, Excel-fil och telefonsamtal. Vid SaaS - ”Flow Web” på flow.softify.pro - bör därför inte gränssnittet vara den första frågan. Avgörande är om tjänsten tillförlitligt avbildar ett konkret arbetsflöde - även under hektiska dagar, vid växlande ansvar och när en leverans inte motsvarar planen.

För små och medelstora företag är SaaS ofta meningsfullt, eftersom de inte först måste bygga egna servrar, releaser och grundfunktioner. Men det är inget frikort för varje process. Den som inför ett verktyg som gör vardagen mer komplicerad eller tränger undan viktiga data i oklara sidolistor digitaliserar inget arbete. Hen flyttar bara friktionen.

Vad SaaS ”Flow Web” måste prestera

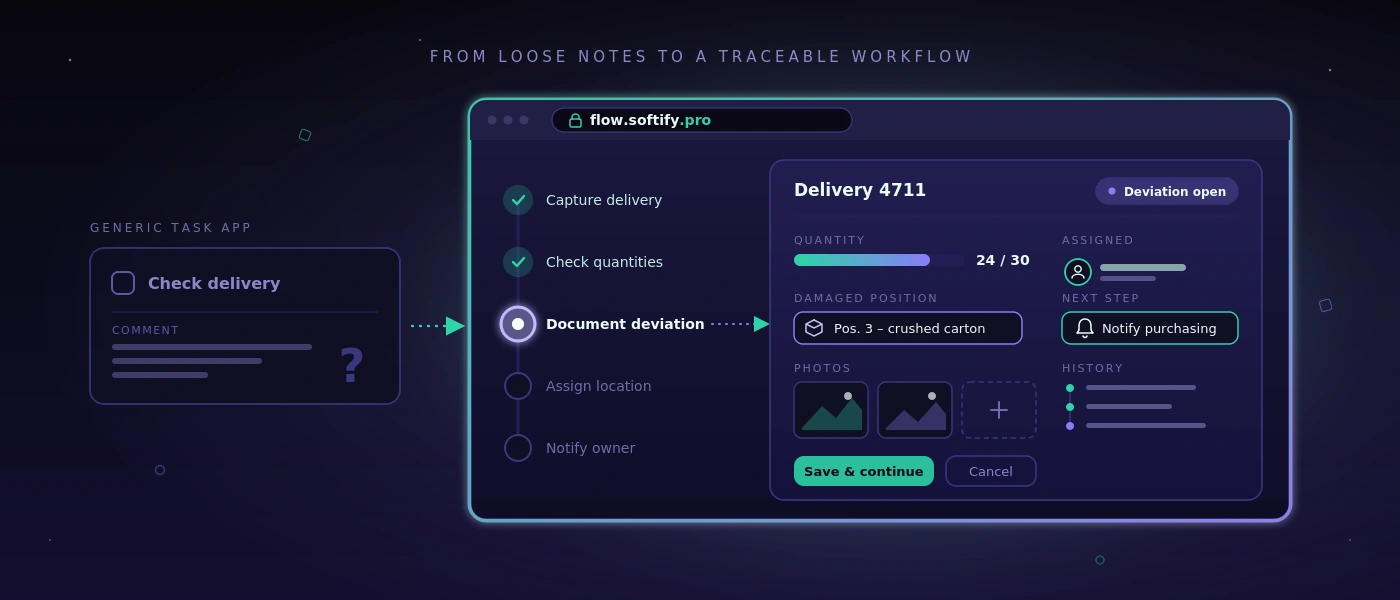
Ett webbaserat arbetsflöde är bra när medarbetare utan tolkning vet vad som ska göras härnäst. Vid en godsmottagning kan det betyda: registrera leveransen, kontrollera mängder mot beställningen, dokumentera avvikelse, tilldela lagerplats och vid behov informera en ansvarig. Förloppet behöver inte vara spektakulärt. Det måste vara spårbart, snabbt och upprepbart.

Just här ligger skillnaden mellan en allmän uppgiftsapp och ett sakligt processsystem. En uppgiftsapp kan skapa en punkt som heter ”Kontrollera leverans”. Ett sakligt arbetsflöde kan dessutom registrera vilken leverans som avses, vem som tog emot den, vilken position som var skadad, vilka foton som finns och om en efterleverans är utestående. Dessa data står då inte som fri text i en enskild kommentar, utan där nästa person behöver dem.

För en lösning som Flow Web på flow.softify.pro bör granskningen därför börja vid förloppen, inte vid en funktionslista. Ett företag med fem lagerrörelser per dag behöver något annat än ett fraktteam med flera cut-off-tider, olika transportörer och regelbunden hantering av delleveranser. SaaS är ingen ersättning för processförståelse.

Först namnge flaskhalsen, sedan konfigurera

Många digitaliseringsprojekt startar för brett: ”Vi vill digitalisera lagret.” Det låter rimligt, men leder snabbt till ett system med för många vyer, specialfall och utbildningsmaterial. Bättre är ett precist påstående som: ”Godsmottagningar bokas först nästa dag, eftersom följesedlar vid skiftets slut ligger på skrivbordet.”

Av en sådan mening kan en förnuftig start härledas. Den första versionen kan registrera följesedlar, bekräfta artiklar och mängder, markera avvikelser och föra bokningen vidare till ansvarig enhet. När detta förlopp fungerar kan etiketter, leverantörsbedömningar eller automatiska beställningsförslag läggas till senare. Inte varje förnuftigt utbyggnadssteg hör hemma i den första utrullningen.

Även en välskött tabell får vara kvar om den fyller sitt syfte. Till exempel kan en månatlig utvärdering med få inblandade i en befintlig fil vara billigare och mer transparent än en egen modul. SaaS lönar sig där information används flera gånger, handläggningstider är kritiska eller fel uppstår ur mediebrott.

De rätta frågorna före införandet

Före konfigurationen bör ett team spela igenom ett verkligt förlopp från början till slut. Inte idealprocessen, utan det fall som ställer till problem i vardagen: fel mängd, saknad referens, brådskande frakt eller en order med särskilt godkännande. Därvid visar sig de regler ett system faktiskt måste avbilda.

Relevanta är bland annat dessa punkter: vem får skapa, ändra eller avsluta ett förlopp? Vilka inmatningar är obligatoriska, vilka bara hjälpsamma? När måste en chef informeras? Vilka data överlämnas till bokföring, frakt eller kundtjänst? Och vad händer om WLAN i lagret är svagt eller en medarbetare inte längre har sina inloggningsuppgifter?

Svaren bestämmer införandets kvalitet starkare än en lång katalog med visuella krav. En ren rollprocess, ett begripligt felmeddelande och ett dokumenterat godkännandesteg förhindrar i drift oftast mer arbete än en extra rapport på startsidan.

Datalagring och roller är ingen bisak

SaaS behandlas ofta som en ren hanteringsfråga. För drifts- och IT-ansvariga är det dock minst lika viktigt vad som händer med data. Det gäller stamdata, leveransinformation, medarbetardata, foton av skador och eventuellt kunddata. Före införandet bör ansvar, lagring och exportmöjligheter vara klara.

Praktiskt betyder det: företaget måste veta vilka data som ligger i systemet, vem som har administrativ åtkomst och hur data tillhandahålls vid byte eller avslutat avtal. En export som bara finns som svårläst PDF-fil hjälper sällan. För operativa data är strukturerade, användbara format avgörande.

Även behörighetskonceptet förtjänar konkret uppmärksamhet. I lagret behöver inte varje person se priser, kundvillkor eller globala inställningar. Samtidigt får en för snäv rättighetstilldelning inte blockera flödet. Förnuftiga är roller som är inriktade på faktiska arbetsuppgifter: mottagning, disposition, frakt, teamledning och administration. Kritiska ändringar bör vara spårbara, så att man vid frågor inte behöver gissa vem som ändrat en bokning.

Själva åtkomsten bör skyddas med solida grunder. Dit hör säkra lösenordspolicyer, en reglerad lösenordsåterställning, kontolåsning vid upprepade misslyckade försök och, där riskprofilen kräver det, ytterligare inloggningssteg. Säkerhet verkar professionell när den är förutsägbar och inte märks först när någon har blivit utelåst.

Integration bara där den mätbart avlastar

Ett webbaserat arbetsflöde utvecklar ofta sitt värde först i samspel med befintliga system. Det kan vara ett ERP, en webbutik, en fraktlösning, en tidrapportering eller en databas. Ändå är inte varje gränssnitt automatiskt meningsfullt. Varje integration skapar beroenden, felbilder och underhållsarbete.

Den centrala frågan lyder: vilket manuellt steg tar kopplingen konkret bort? Om ett gränssnitt varje dag sparar 30 minuters överföringsarbete och minskar skrivfel är nyttan klar. Om det bara speglar en information som ändå kontrolleras en gång i veckan kan en manuell export till att börja med vara den förnuftigare lösningen.

Vid individuella utbyggnader räknas den tekniska basen. Dokumenterade gränssnitt, tydligt definierade datafält och spårbara felprotokoll underlättar senare drift. Om ett system kopplas till en skräddarsydd webbapplikation bör teknologier och databasstruktur väljas så att de förblir underhållbara på lång sikt. En väl underhållen applikation baserad på PHP 8.4, modern JavaScript och MySQL 8 är värdefullare än en kortsiktigt imponerande specialkonstruktion utan dokumentation.

Införande under pågående drift

Det vanligaste felet är en hård start utan jämförelsefas. Team ska då på måndagsmorgonen genast arbeta annorlunda, medan öppna frågor först uppstår ur verkliga problem. Det ökar avvisandet, även om programvaran i grunden passar.

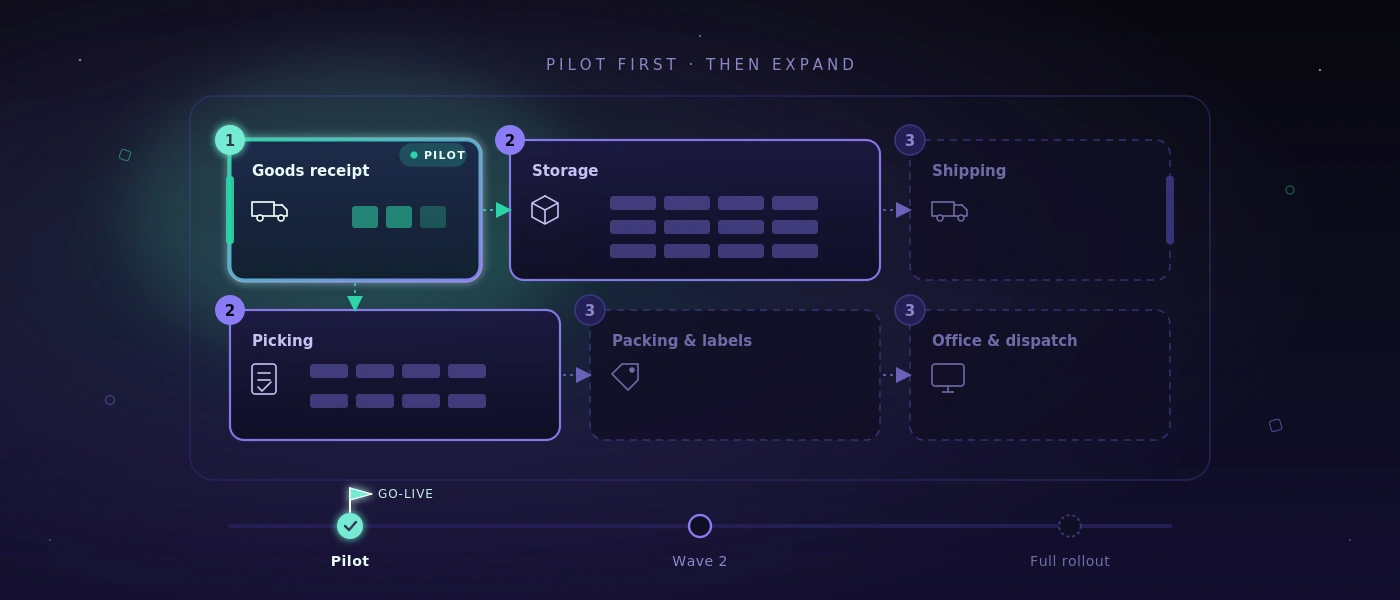
Bättre är en begränsad pilot med ett team, en processvariant eller ett tydligt avgränsat platsområde. Under den tiden kontrolleras om registrering och godkännanden fungerar, om begrepp är begripliga och om undantagsfall landar rent. Viktigt är att inte bara samla återkoppling som en önskelista. Varje ändring bör prövas mot nyttan för genomloppstid, felfrekvens eller transparens.

Även nyckeltal bör fastställas tidigt. Till exempel kan handläggningstid per godsmottagning, antal öppna avvikelser, förfrågningar om leveransstatus eller korrigeringsbokningar följas. Utan utgångsvärde förblir ”känns snabbare” den enda bedömningen. Det kan stämma, men räcker inte för ett hållbart investeringsbeslut.

Drift behöver en tydlig ägare

SaaS minskar det tekniska arbetet, men tar inte ifrån ett företag ansvaret för den egna processen. Internt behövs någon som hanterar roller, samlar återkoppling, upptäcker utbildningsbehov och avgör vilka ändringar som verkligen är nödvändiga. Denna person behöver inte kunna programmera. Hen bör dock förstå arbetsflödet och ha tillgång till de ansvariga.

Lika viktig är en kort, hållbar driftdokumentation. Den förklarar inte varje skärmvy, utan besvarar de frågor som uppstår i vardagen: vad göra vid en felaktig bokning? Vem godkänner nya användare? Hur kommuniceras ett avbrott? Var ligger exporterade data? Sådan klarhet förhindrar att ett digitalt system efter några månader åter blir beroende av personliga tillrop.

En bra SaaS-lösning känner man därför inte igen på hur många menyalternativ den erbjuder. Den visar sitt värde när en ny kollega säkert kan hantera ett förlopp, en avvikelse inte försvinner och en chef ser statusen utan att ringa tre personer. Just efter detta mått bör Flow Web mätas: inte efter löften, utan efter en arbetsdag som påvisbart går lugnare och tillförlitligare.

Permalänk →

Webbutveckling med aktuella ramverk: vad företag verkligen får ut av det

Webbutveckling med aktuella ramverk: vad företag verkligen får ut av det

Om en godsmottagning fortfarande pendlar mellan pappersformulär, telefonsamtal och tre Excel-filer löser ett modernt frontend inte problemet ensamt. Webbutveckling med aktuella ramverk är meningsfull när den synligt förenklar förlopp: medarbetare ser nästa steg, data registreras bara en gång och applikationen förblir begripligt underhållbar även efter den första go-live.

För små och medelstora företag är ramverksfrågan därför ingen trosfråga. Avgörande är inte om ett gränssnitt bär särskilt många tekniska modeord. Avgörande är om lagerrörelser, ordrar, kontroller eller godkännanden tar sig tillförlitligt genom arbetsdagen - även under tidspress, skiftbyten och växlande nätverksanslutning.

Ramverk är ett medel, inget projektmål

Ett ramverk levererar en beprövad struktur för återkommande uppgifter: routing, formulär, behörighetshantering, dataåtkomst, tester och visning av gränssnitt. Det minskar inte automatiskt varje risk. Men det förhindrar att ett projekt om och om igen måste uppfinna grundläggande funktioner.

Vid en individuell webbapplikation kan ett modernt JavaScript-ramverk till exempel förnuftigt avbilda interaktiva vyer: en plocklista som löpande uppdaterar positioner, en ruttplanering med tydliga statusbyten eller ett kontrollprotokoll som kopplar foton och kommentarer direkt till ett ärende. I backend ger etablerade PHP-ramverk spårbara regler, tydligt åtskilda ansvarsområden och konsekventa gränssnitt mot databasen.

Det är särskilt relevant när en från början liten lösning blir ett dagligen använt driftsystem för en process. En inmatningsvy för leveransaviseringar kan börja överskådligt. Så fort den uppdaterar lagersaldon, skriver ut etiketter, beaktar roller och kommunicerar med en fraktleverantör behöver den en ren teknisk bas. Ramverk hjälper till att inte förhandla om den basen vid varje utbyggnad.

Vad aktuella webbramverk konkret gör bättre

Värdet hos moderna ramverk ligger sällan i spektakulära effekter. Det visar sig i en applikations osynliga delar. Formulär kan kontrollera inmatningar direkt, utan att felaktiga data märks först efter att de skickats. Behörigheter kan definieras centralt, så att en förare ser annan information än dispositionen. Ändringar i en beställning sparas spårbart, istället för att tyst skriva över en tabellcell.

På serversidan skapar en aktuell miljö med PHP 8.4 och MySQL 8 en bärkraftig grund för affärskritisk logik. Databastransaktioner förhindrar till exempel att ett lagersaldo minskas medan den tillhörande bokningen misslyckas. Unika nycklar och valideringsregler undviker dubbletter. Bakgrundsprocesser kan skapa dokument eller anropa gränssnitt utan att personen vid skärmen behöver vänta.

Inte heller säkerhet är en funktion i efterhand. Ett tidsenligt ramverk stöder säker lösenordslagring, skydd mot typiska inmatningsattacker, spårbara sessioner och definierade kontolåsningsflöden. Ändå förblir genomförandet en projektuppgift: behörigheter måste modelleras sakligt korrekt och känsliga funktioner kräver extra kontroller. Ett ramverk ger skyddsräcken, men ingen kunskap om vem i verksamheten som får ge vilket godkännande.

Att avgöra webbutveckling med aktuella ramverk rätt

Den bästa tekniken uppstår inte genom en lista över populära verktyg, utan genom den faktiska användningen. En intern applikation för tio personer har andra krav än en kundportal med flera tusen samtidiga åtkomster. En lagerterminal med skanner behöver en annan hanteringslogik än en ledningsanalys på skrivbordet.

Därför börjar ett förnuftigt beslut med konkreta frågor: vilka förlopp kostar idag mätbart tid? Vilka data överförs flera gånger? Var uppstår fel för att information blir synlig för sent? Vilken befintlig tabell fungerar tillräckligt bra och bör till att börja med vara kvar? Just den sista punkten skyddar mot dyra digitaliseringsprojekt utan operativ nytta.

För många individuella affärsapplikationer är ett serverrenderat system med riktade interaktiva komponenter det förnuftigaste valet. Det laddar snabbt, är överskådligt att driva och undviker onödig komplexitet. En helt frikopplad single-page-applikation kan däremot vara lämplig när gränssnittet hanterar mycket många dynamiska tillstånd, måste fungera offline eller senare ska tillhandahålla samma funktioner även åt en mobilapp.

Båda kan vara sakligt rätt. Frågan lyder inte: vilket ramverk är modernast? Den lyder: vilken arkitektur går om två år fortfarande att bygga ut säkert, testa och förstå för det egna teamet?

När mindre teknik är bättre teknik

Inte varje process behöver ett komplext frontend. En slimmad inmatningsvy för interna beställningar kan vara snabbare, stabilare och billigare än ett omsorgsfullt animerat gränssnitt. Om en Excel-fil bara underhålls en gång i månaden och inte orsakar fel är den möjligen fortfarande rätt verktyg.

Komplexitet lönar sig först när den undanröjer verklig friktion. Det kan vara fallet när ordrar knappas in flera gånger, leveransstatus måste efterfrågas per telefon eller ingen är säker på vilken version av ett dokument som gäller. Då skapar en central applikation en tydlig nytta: ett dataunderlag, entydiga ansvarsområden och färre förfrågningar.

Underhållbarhet börjar före första kodraden

Ramverk ses ofta som accelererare. Det stämmer bara om de sakliga reglerna dessförinnan är tillräckligt klara. En utvecklare kan bygga en tillståndsmaskin tekniskt rent. Men om statusföljden verkligen passar processen avgörs vid kartläggningen: när gäller gods som mottaget? Vem får stänga en avvikelse? Vad händer vid en delleverans?

Dessa beslut bör dokumenteras, liksom gränssnitt, datafält och undantag. Det gör inte projekt långsammare. Det minskar senare diskussioner, eftersom det blir synligt vilken regel som medvetet genomfördes och vilket antagande som ännu är öppet.

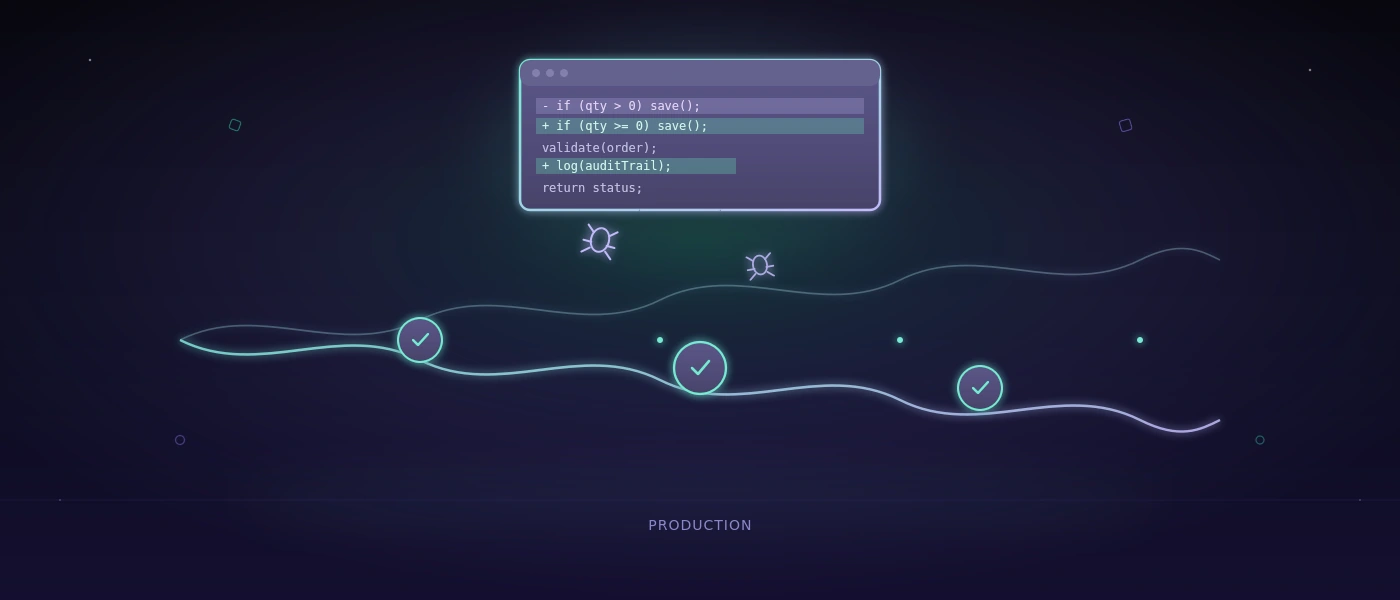
Underhållbarhet visar sig också i små discipliner. Databasändringar måste versioneras. Driftsättningssteg måste dokumenteras. Felmeddelanden ska vara användbara för drift och utveckling utan att avslöja konfidentiella detaljer. Automatiserade tester kontrollerar vid varje ändring centrala förlopp, till exempel skapandet av en order, beräkningen av en mängd eller utskriften av en följesedel.

Vid kritiska applikationer räcker inte en enda testtyp. Enhetstester säkrar enskilda regler, integrationstester kontrollerar samspelet med databas och gränssnitt, och end-to-end-tester spelar upp verkliga användningsvägar i webbläsaren. För webb- och Windows-applikationer kan en självhostad testmiljö dessutom leverera skärmdumpar, körningsprotokoll och begripliga bedömningar, utan att i onödan lämna ut interna testdata till externa molntjänster.

Prestanda uppstår ur arkitektur och datamodell

Ett modernt gränssnitt blir inte snabbt för att det använder ett aktuellt ramverk. Långsamma databasfrågor, överdimensionerade bilder eller oklara gränssnitt förblir långsamma, oberoende av frontend. Särskilt vid listor med ordrar, artiklar eller rörelsedata avgör datamodellen den upplevda hastigheten.

Rena index i MySQL 8, paginerade frågor och medvetet laddade data är ofta effektivare än senare optimering i gränssnittet. Lika viktigt är ett tydligt cachingkoncept. Stamdata får under vissa omständigheter cachas, aktuella lagersaldon eller godkännandestatus däremot inte blint. Här finns ingen generell regel, eftersom datans sakliga betydelse avgör hur aktuell den måste vara.

Responsiv utformning hör också till den tekniska planeringen. På kontorsskärmen kan en bred tabell vara förnuftig. På en handskanner eller surfplatta i lagret behöver samma information stora träffytor, korta vägar och en visning som förblir användbar även med handskar eller vid dåligt ljus. Pure fluidity meets ultimate performance betyder i detta sammanhang inte så mycket rörelse som möjligt på skärmen. Det betyder att applikationen fungerar utan friktion på den enhet som faktiskt används i processen.

Den förnuftiga vägen från idé till drift

Ett hållbart webbprojekt startar med en begränsad, kontrollerbar kärna. Istället för att i förväg automatisera varje tänkbart undantag väljs en process som förekommer ofta och orsakar märkbar insats. Efter den första användningen visar verkliga data och återkoppling vilken utökning som verkligen har nästa prioritet.

Den tekniska överlämningen bör inte ske först i slutet. Ansvar för hosting, säkerhetskopior, övervakning, uppdateringar och åtkomsträttigheter måste klarläggas tidigt. Ett system är bara så tillförlitligt som dess drift. Den som dagligen behöver en applikation för frakt eller orderhantering behöver definierade återställningsvägar och ett tydligt svar på vad som händer vid en störning.

softify.pro satsar därför på underhållbara teknologier, dokumenterad leverans och direkt tekniskt ansvar istället för kortlivade ramverksmoden. Det är ingen magisk genväg. Det skapar förutsättningen att en applikation efter lanseringen fortsätter att fungera, kan vidareutvecklas och inte blir nästa sköra specialfall.

Den rätta webbapplikationen känns i bästa fall inte som ett nytt IT-projekt. Den känns som ett förlopp som äntligen fungerar utan omvägar - med tillräckligt teknisk substans för att lugnt ta emot även nästa förändring i driften.

Permalänk →

Planera en programvaruutrullning: så lyckas införandet under pågående drift

Planera en programvaruutrullning: så lyckas införandet under pågående drift

Ett nytt system misslyckas sällan för att en knapp saknas. Det misslyckas på måndagsmorgonen: morgonskiftet hittar inte godsmottagningen, en följesedel skrivs ut två gånger eller en Excel-fil förblir plötsligt den inofficiella sanningen. Den som vill planera en programvaruutrullning måste därför inte bara införa funktioner, utan säkra den verkliga verksamheten.

Just i lager, verkstad, disposition och administration är en utrullning inget IT-möte. Den förändrar handgrepp, ansvar och informationsvägar. Ett bra införande håller arbetet i rörelse, gör fel synliga tidigt och ger medarbetare ett tydligt svar på den avgörande frågan: vad gör jag annorlunda från i morgon?

Utrullningen börjar före den första utbildningen

Många projekt startar med en funktionslista: registrera ordrar, boka lagerrörelser, skriva ut fraktetiketter, planera rutter. Det är nödvändigt men räcker inte. Före starten måste det vara klarlagt vilka processer som faktiskt ska löpa via det nya systemet den första produktiva dagen - och vilka som medvetet ännu inte ska göra det.

Denna avgränsning är inget tecken på ofullständighet. Den minskar risken. Om ett medelstort företag hittills har samordnat godsmottagningar via papper, telefon och tabeller, behöver man inte första dagen samtidigt digitalisera hela lagerhanteringen, returhanteringen, turplaneringen och leverantörsbedömningen. Ett förnuftigt första omfång kan ligga i godsmottagningen, entydiga lagerrörelser och utskrift av leveransdokument.

Avgörande är att beskriva målprocessen konkret. Inte: ”Godsmottagningen blir digital.” Utan: ”Medarbetaren skannar leveransen, kontrollerar mängd och skick, tilldelar en lagerplats och skapar vid avvikelser ett ärende för inköp.” Först på denna nivå blir öppna frågor synliga: vad händer vid saknad beställning? Vem får korrigera mängder? Får en leverans utan etikett lagras in?

Att planera en programvaruutrullning innebär: prioritera kritiska flöden

Inte varje process har samma betydelse. Ett avbrott inom stamdataunderhåll kan vara obehagligt. Ett avbrott vid frakt, plockning eller fakturagodkännande kan blockera en hel dags arbete. Därför behöver utrullningen en prioritering efter driftrisk, inte efter ordningen i kravspecifikationen.

En enkel indelning har visat sig fungera: affärskritisk, viktig och uppskjutbar. Affärskritiska är alla flöden som rör varor, pengar eller bindande kundkommunikation. Viktiga är funktioner som snabbar upp vardagen, men vars bortfall tillfälligt kan mildras manuellt. Uppskjutbara är bekvämlighetsfunktioner, sällsynta specialfall eller utvärderingar som till en början fortfarande får komma från en befintlig källa.

Denna indelning påverkar testdjupet. För en kritisk fraktprocess räcker det inte att klicka sig igenom en enskild order framgångsrikt. Testas måste också delleveranser, makuleringar, saknade skrivare, felaktiga adresser, parallell hantering och överlämningen till transportören. För en sällan använd statistikfunktion kan en senare testcykel vara lämplig.

Gör framgångskriterier mätbara i förväg

”Applikationen kör” är inget godkännandekriterium. Bättre är kontrollerbara påståenden: en godsmottagning på 30 positioner kan bokas inom tio minuter. Fraktetiketter skrivs ut vid den avsedda arbetsplatsen. Lagerförändringar syns omedelbart i dispositionen. Ett spärrat användarkonto kan endast återaktiveras via den definierade godkännandeprocessen.

Sådana kriterier förenar verksamhetsavdelning och utveckling. De förhindrar också att godkännandet blir en samling vaga intryck. Inte varje återkoppling måste vara löst före go-live. Men varje återkoppling behöver en klassificering: kritiskt fel, relevant förbättring eller punkt för ett senare utbyggnadssteg.

Datamigrering: bara rena data förtjänar förtroende

Gamla data underskattas ofta. I tabeller finns dubbla artikelnummer, olika enheter, utgångna kundadresser och lagersaldon vars ursprung ingen längre kan förklara. Den som tar över dessa data ogranskade flyttar gammal oklarhet in i ett nytt system - bara med ett bättre gränssnitt.

Före migreringen bör det fastställas vilka data som verkligen behövs. Ofta är aktuella artiklar, aktiva kunder, öppna ordrar, relevanta leverantörer och kontrollerade ingångssaldon förnuftiga. Historiska poster behöver inte nödvändigtvis flytta över helt till den nya applikationen. Det kan räcka att arkivera dem läsbart, om de förblir nödvändiga för belägg eller förfrågningar.

Särskilt viktig är en provladdning. Därvid importeras data inte bara tekniskt, utan kontrolleras sakligt: stämmer mängder, enheter och tilldelningar? Är obligatoriska fält kompletta? Går typiska ordrar att hantera korrekt med dem? För go-live behövs därefter ett tydligt stoppdatum. Från när används vilket ledande system? Utan denna regel uppstår dubbelunderhåll och motstridiga saldon.

Pilotdrift istället för en stor strömbrytare

En big bang kan vara förnuftig om ett litet team använder en tydligt avgränsad process och den gamla och den nya lösningen inte kan fungera parallellt. I de flesta operativa miljöer är pilotdrift dock det mer kontrollerbara valet.

Piloten bör arbeta med verkliga fall, men inom en begränsad ram: ett lagerområde, ett skift, en produktgrupp eller ett utvalt team. Avgörande är att pilotgruppen inte bara omfattar särskilt teknikintresserade medarbetare. Den bör återge den senare vardagen realistiskt, inklusive de människor som arbetar under tidspress och har befogade invändningar.

I pilotdriften visar sig om skannrar, skrivare, nätverk och behörigheter fungerar vid den faktiska arbetsplatsen. Likaså blir processluckor synliga som ingen nämnt i möten. Kanske ställs varor i vardagen först på en mellanplats. Kanske behöver förare en annan följesedel än administrationen. Sådana insikter är inget bakslag. De är skälet att genomföra piloten före den breda starten.

Utbildning som arbetssituation, inte som programvarurundtur

En utbildning som bara förklarar menyalternativ skapar liten trygghet. Medarbetare måste lära sig på sina uppgifter: ”Ni tar emot en skadad leverans”, ”Ni plockar en brådskande order”, ”Ni korrigerar en felbokad mängd”. Sammanhanget fastnar eftersom det motsvarar arbetsvardagen.

Korta utbildningar nära go-live är oftast mer effektiva än ett långt tillfälle veckor tidigare. Dessutom hjälper kortfattade arbetsinstruktioner direkt vid arbetsplatsen. De bör inte förklara hela systemet, utan visa de vanligaste förloppen, tydliga ansvarsområden och vägen vid störningar.

Utse dessutom kontaktpersoner per område. Dessa personer behöver inte själva lösa varje tekniskt problem. Men de bör kunna avgöra om det rör sig om ett handhavandefel, en sakmässig oklarhet eller ett faktiskt systemfel. Det skyddar projektteamet från ostrukturerade tillrop och påskyndar hjälpen för skiftet.

Go-live behöver en driftplan

Go-live-dagen behöver mer än en tidpunkt. Definiera vem som beslutar sakligt, vem som ansvarar för tekniska ändringar och via vilken kanal störningar rapporteras. Vid kritiska flöden bör det vara synligt om centrala funktioner fungerar: inloggning, behörigheter, datainmatning, gränssnitt, utskrift och säkerhetskopiering.

Även en reservplan hör dit. Det betyder inte att man vid minsta problem genast helt återvänder till den gamla världen. Det betyder att i förväg bestämma vilken störning som motiverar ett stopp, hur ordrar vid behov dokumenteras och hur man i efterhand rent registrerar. Ett pappersformulär några timmar kan vara förnuftigt. En permanent parallellhantering utan slut är det inte.

Tekniska detaljer räknas här: har åtkomster skapats i tid? Fungerar roller och kontolåsningsregler korrekt? Är etikettskrivare kopplade till rätt mallar? Finns det en testad säkerhetskopia av databasen? Vid individuellt utvecklade applikationer hör dokumenterade driftsättningar, spårbara versionsstatusar och en tydlig väg för felrättningar till standarden.

De första veckorna avgör acceptansen

Efter starten börjar fasen där en applikation antingen blir ett arbetsmedel eller ett ogillat extra steg. Planera därför korta dagliga återkopplingsrundor. Vilka fel uppträder upprepat? Var uppstår omvägar? Vilka fält missförstås? Vilken utvärdering saknar en chef egentligen?

Inte varje iakttagelse kräver en omedelbar ändring. Vissa problem löser sig genom mer precisa arbetsregler eller bättre utbildning. Andra visar verkliga svagheter i processen eller applikationen. Konsten är att inte blanda ihop de två. Ett system bör inte utan skäl göra befintliga fungerande förlopp mer komplicerade. Om en välskött tabell för ett sällsynt specialfall fortfarande är den bättre lösningen, får den vara kvar.

Mät effekten med hjälp av några få konkreta nyckeltal: handläggningstid per förlopp, antal förfrågningar, felbokningar, omutskrifter, öppna ordrar eller lagerdifferenser. Först dessa värden visar om utrullningen faktiskt förbättrar verksamheten - istället för att bara införa nya masker.

En bra utrullning känns efter några veckor inte som ett projekt. Den blir en pålitlig arbetsrutin: rätt data finns där de behövs, undantag är spårbara och team behöver ringa mindre efter information. Just det bör planeringen sikta på - inte en spektakulär startdag, utan en lugnare, bättre styrbar vardag.

Permalänk →

Planera Multiplatform Application Development: först processen, sedan plattformen

Planera Multiplatform Application Development: först processen, sedan plattformen

En lagerchef bekräftar en godsmottagning på handskannern. Dispositionen kontrollerar samma process i webbläsaren. En förare behöver leveransstatusen på vägen i smartphonen. Multiplatform application development låter i detta ögonblick som en teknisk fråga. I själva verket handlar det först om ett verksamhetsflöde: vilket arbete måste utföras var, med vilken tillförlitlighet och med vilken enhet?

För små och medelstora företag är det rätta svaret sällan: vi bygger allt nativt för varje plattform. Oftare lyder det: vi definierar en gemensam process, väljer målinriktat de nödvändiga användargränssnitten och undviker dubbel logik. Det sparar inte bara utvecklingsbudget. Det förhindrar också att lager, kontor och fältservice arbetar med olika dataunderlag.

Vad Multiplatform Application Development ska åstadkomma

Multiplatform Application Development avser utveckling av en applikation som kan användas i flera miljöer, till exempel i webbläsaren, på iOS och Android eller på Windows-skrivbordssystem. Begreppet reduceras ofta till frågan om en enda kodbas kan skapa flera appar. Det är bara en del av beslutet.

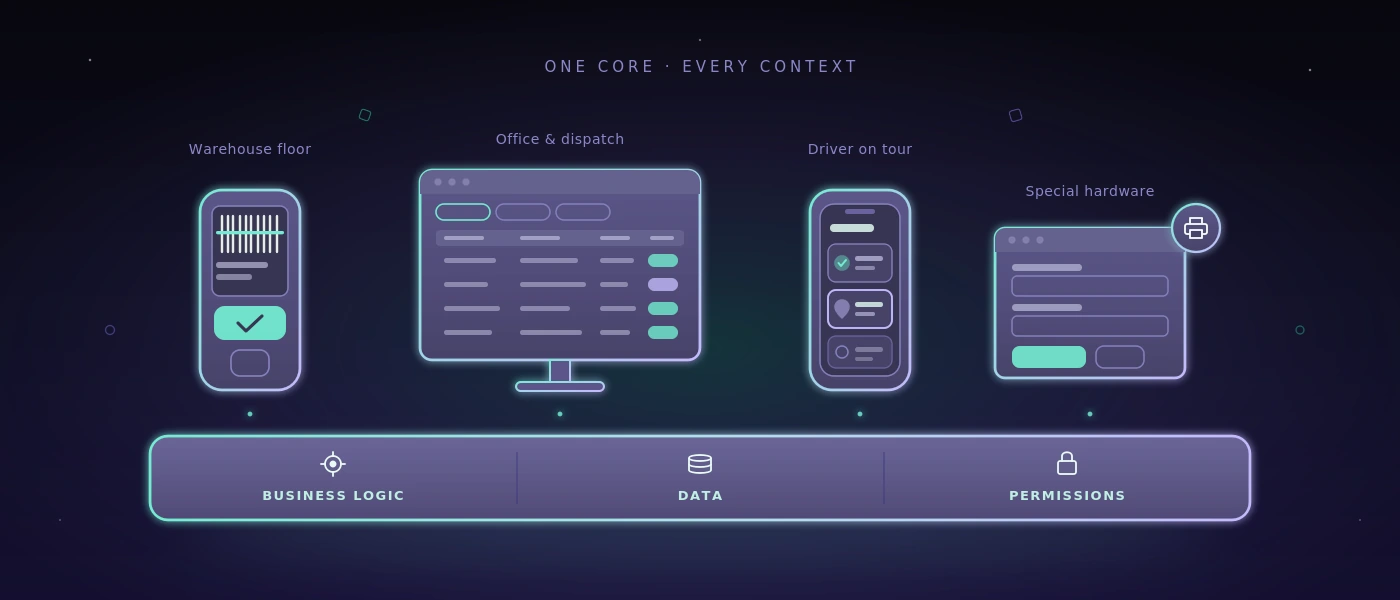
För operativa system räknas framför allt om applikationen fungerar där den används. En godsmottagning kan behöva en kamera för att läsa streckkoder, stora manöverelement för handskar och en användbar reaktion vid instabil WLAN-täckning. Administrationen behöver däremot tabeller, filter, behörighetskoncept och spårbara ändringsloggar. En förare behöver en reducerad vy, inte samma gränssnitt som dispositionen.

En gemensam teknisk grund kan förena dessa krav på ett förnuftigt sätt. Men den får inte leda till att varje plattform betjänas som en dålig kompromiss. Den bästa gemensamma koden är värdelös om medarbetare tar omvägar eftersom applikationen inte avspeglar deras faktiska arbetsflöde.

Först bestämma processen, sedan plattformen

Innan team pratar om ramverk bör de granska ett konkret förlopp från början till slut. Ta en leverans: ordern kommer in, varor plockas, en följesedel skapas, överlämningen bekräftas och statusen rapporteras tillbaka till försäljning eller kundtjänst. Var uppstår mediebrottet idag? Var antecknas något på papper, knappas in senare eller frågas efter per telefon?

Denna iakttagelse skiljer verkliga plattformskrav från önskelistor. Om bara två medarbetare på kontoret använder en funktion räcker ett välgjort webbgränssnitt oftast. Om tio personer på lagergolvet gör bokningar kan ett mobilt, skannervänligt gränssnitt göra skillnaden. Måste ett befintligt Windows-program arbeta med specialhårdvara kan en skrivbordsintegration vara nödvändig.

Inte varje funktion hör hemma på varje enhet. Det är ingen brist hos en multiplattformslösning, utan ett tecken på rena produktbeslut. Gemensamma data och affärsregler innebär inte nödvändigtvis identiska vyer.

De tre frågorna som klargör kostnad och nytta

Den första frågan lyder: vilka enheter används redan och hur länge förblir de i bruk? Ett företag med hanterade Windows-terminaler har andra krav än en fältservice med privata smartphones. Den andra lyder: vad händer utan nätverksanslutning? Offlineförmåga ökar insatsen avsevärt, eftersom data måste sparas lokalt, synkroniseras senare och hanteras rent vid konflikter. Den är förnuftig om processen annars står still - inte som standardutrustning.

Den tredje frågan gäller följderna av ett avbrott. Kan en medarbetare lägga in en bokning i efterhand, eller hänger en fraktetikett, ett lager eller ett säkerhetsgodkännande på den? Ju mer kritisk processen är, desto starkare måste behörigheter, kontrollregler, upprepbarhet och loggning planeras.

En arkitektur som inte faller sönder vid den andra plattformen

Vid en hållbar lösning ligger affärslogiken inte utspridd i flera gränssnitt. Lagerkontroller, statusbyten, nummerserier, behörigheter och dokumentgenerering behöver en central, testad grund. Webbläsare, mobilapplikation och skrivbordsklient når den via tydligt definierade gränssnitt.

För många interna affärsprocesser är en modern webbapplikation den mest ekonomiska utgångspunkten. Den kan uppdateras centralt, kräver ingen installation på varje arbetsplats och fungerar på dator, surfplatta och smartphone. Med PHP 8.4, modern JavaScript och MySQL 8 kan en underhållbar bas byggas, förutsatt att datamodell, åtkomsträttigheter och driftsättning inte beaktas först strax före go-live.

En installerbar mobil- eller skrivbordsapplikation läggs till när den ger en tydlig fördel: djup integration med skanner, skrivare eller kamera, tillförlitlig offlinedrift, speciella bakgrundsfunktioner eller krav från enhetshanteringen. Det är en målinriktad utbyggnad, inget självändamål.

Ett vanligt misstag är fullständig återanvändning av användargränssnittet till varje pris. Tekniskt kan det se attraktivt ut. I praktiken uppstår små texter på stora skärmar, överlastade formulär på smartphones eller manövrering som inte passar plattformen. Bättre är att dela datamodell, regler och komponenter där det är förnuftigt, medan hanteringen anpassas till respektive sammanhang.

Datakonsistens är viktigare än en gemensam kodbas

Flera plattformar ökar risken för motstridiga data. En order ändras på kontoret medan en förare fortfarande ser en gammal version på sin enhet. Två medarbetare bokar samtidigt samma artikellager. En offlineenhet skickar tillbaka sina ändringar timmar senare. Dessa fall är inget randämne, utan arkitekturens kärna.

Systemet behöver därför entydiga identiteter, tidsstämplar, spårbara tillståndsbyten och regler för konflikter. Vid en leveransstatus kan den senast bekräftade ändringen räcka. Vid lagersaldon är det ofta för grovt. Där måste det vara klart vilken rörelse som bokades, från vilken lagerplats den kommer och om en korrigering måste motiveras.

Även behörigheter bör regleras centralt. En medarbetare får kanske registrera godsmottagningar men inte godkänna lagerkorrigeringar. En extern förare får bara se sin tur. Sessionslängder, flerfaktorsautentisering för kritiska roller och kontolåsningsflöden är inga dekorativa säkerhetsfunktioner. De skyddar konkreta förlopp och gör ansvar synligt.

Testa Multiplatform Application Development så som man arbetar

En applikation kan starta på tre operativsystem och ändå misslyckas i drift. Avgörande är förloppen under verkliga förhållanden: skannern reagerar för långsamt, en etikettskrivare är inte nåbar, en behörighet gäller inte efter ett rollbyte, eller en synkronisering skapar dubbla bokningar.

Därför bör kritiska processer kontrolleras automatiserat. Dit hör inloggning och spärrbeteende, orderregistrering, lagerrörelser, dokumentskapande och hanteringen av felaktiga inmatningar. För webb- och Windows-applikationer kan återkommande tester köras på en självhostad infrastruktur. Det är särskilt relevant om skärmdumpar, interna orderdata eller testkonton inte ska lämnas vidare till externa molntjänster.

Automatisering ersätter inte kontroll av människor på lagergolvet. Men den ser till att kända förlopp kontrolleras om och om igen efter ändringar. Bra testrapporter anger inte bara ett tekniskt fel, utan den berörda processen: leveransbevis kan inte skapas, användarkonto förblir spärrat efter lyckat godkännande eller turdata uppdateras inte.

När en plattformsstrategi är för mycket

Vissa företag behöver ingen egen app. Om en stabil webbläsaråtkomst räcker, förloppet sällan är mobilt och antalet användare förblir överskådligt är en responsiv webbapplikation ofta det förnuftigare valet. Den minskar underhållsinsats, distributionsproblem och antalet möjliga felkällor.

Inte heller en befintlig tabell behöver ersättas omedelbart. Om den bara fungerar som enkel utvärdering, sköts av en person och inte skapar felkänsliga överlämningar kan den fylla sitt syfte. Tidpunkten för ett system är nådd när kunskap finns i enskilda huvuden, versioner glider isär, återfrågor ökar eller ett förlopp inte längre kan spåras tillförlitligt.

Omvänt blir en slimmad plattformsstrategi snabbt för liten när medarbetare måste arbeta offline, hårdvara kopplas in eller kunder och partner behöver kontrollerad åtkomst. Då lönar det sig att medvetet finansiera de tillkommande kraven, istället för att bygga på dem senare under tidspress.

Börja med en hållbar pilot

En bra start är ingen funktionskatalog med hundra punkter, utan ett fullständigt, mätbart förlopp. Till exempel: registrera godsmottagning, uppdatera lager, dokumentera avvikelse och skapa en uppgift för klargörande. Denna pilot visar tidigt om datamodell, enheter, rättigheter och hantering passar ihop.

Därefter kan lösningen växa i förnuftiga steg: plockning, frakt, turplanering eller utvärderingar. Varje utökning bör klara samma fråga: förkortar den ett verkligt förlopp, minskar den fel eller skapar den tillförlitlig transparens? Om inte, kan den vänta.

Den mest förnuftiga plattformen är till sist inte den med flest tekniska alternativ. Det är den där ett team börjar sitt arbete snabbare på morgonen, frågar mindre under skiftet och på kvällen kan spåra vad som faktiskt hände.

Permalänk →

Att bedöma Test Automation Results på rätt sätt

Att bedöma Test Automation Results på rätt sätt

Ett regressionstest kan på morgonen sluta med 98 procent lyckade fall och ändå inte vara goda nyheter. Kanske är det misslyckade testet just inloggningen för en storkund. Kanske hoppades 40 tester över eftersom testmiljön inte gick att nå. Eller så var körningen grön, men kontrollerade bara om knappar finns, inte om en order faktiskt sparas, en följesedel skapas och lagret justeras korrekt. Test automation results är inget kvalitetsutlåtande så länge deras sammanhang saknas.

För QA-ledning, utveckling och verksamhetsavdelningar ligger det egentliga arbetet därför inte bara i att automatisera tester. Avgörande är att bereda resultaten så att tillförlitliga beslut uppstår: kan en release rullas ut? Måste ett fel hanteras direkt? Är felet nytt, återkommande eller bara ett problem i testmiljön? Och finns det belägg som även en verksamhetsavdelning utan testkod kan följa?

Vad Test Automation Results egentligen säger

Det enklaste nyckeltalet lyder: godkänt eller underkänt. Det är till hjälp, men sällan tillräckligt. En hög andel lyckade tester kan skapa förtroende om testerna täcker kritiska flöden, testdatan är trovärdig och miljön liknar den senare driften. Saknas en av dessa faktorer förblir siffran framför allt en signal om att ett automatiserat flöde kördes.

Vid affärskritiska applikationer väger andra frågor tyngre. I en lagerlösning är inte varje bildskärmsvy lika viktig. Ett visningsfel i en intern infotext kan vänta. Ett fel som bokar fel mängd vid godsmottagning eller skapar en fraktetikett utan mottagaradress kan det inte. Bra testresultat väger därför risker istället för att behandla alla fall lika.

Inte heller ett misslyckat test är automatiskt ett produktfel. Det kan utlösas av utgångna inloggningsuppgifter, en spärrad testroll, otillgängliga gränssnitt, ändrad testdata eller en långsam miljö. Den som inte skiljer dessa orsaker åt producerar brus. Teamet lägger då tid på falsklarm medan verkliga fel försvinner bland röda statusmeddelanden.

Fyra statustyper istället för en röd lista

I praktiken har en tydlig indelning visat sig fungera: funktionellt fel, tekniskt testfel, miljöproblem och förväntad ändring. Ett funktionellt fel innebär att applikationen bryter mot ett definierat krav. Ett tekniskt testfel pekar snarare på själva testet, till exempel en selektor som inte längre stämmer efter ett avsiktligt ändrat gränssnitt.

Ett miljöproblem föreligger när till exempel ett testsystem eller ett anslutet gränssnitt inte är tillgängligt. Förväntade ändringar uppstår när en process medvetet anpassats, men automatiseringen fortfarande kontrollerar det gamla börläget. Dessa kategorier förhindrar inte varje diskussion. Men de ser till att diskussionen börjar på rätt punkt.

Från testkörningar till beslutsklara rapporter

En användbar rapport besvarar inte bara att något misslyckades, utan vad som hände, hur allvarligt det är och om felet verkar reproducerbart. Det kräver mer än en lista med testnamn och tidsstämplar.

Till varje relevant körning hör den kontrollerade builden, testmiljön, den använda rollen, centrala testdata samt start- och sluttid. Särskilt vid Windows-skrivbordsapplikationer eller komplexa webbplattformar behövs den informationen för att avgränsa skillnader. Ett fel som bara uppstår under en begränsad lagerroll är något annat än ett fel som blockerar varje inloggning.

Meningsfulla resultat innehåller dessutom spårbara belägg: skärmdumpar, inspelade steg, felmeddelanden och vid behov tekniska loggar. En skärmdump ensam kan dock vilseleda. Den visar ett ögonblick, inte orsaken. Kombinationen av stegföljd, synligt tillstånd och förväntad reaktion är betydligt mer användbar.

AI-stödda system kan omvandla dessa belägg till begripliga bedömningar. Hos COCO exempelvis körs tester på en egen, självhostad AI-server. Utvärderingen kan förklara att en order visserligen skapades men att den förväntade statusändringen uteblev, och direkt koppla ihop inspelningen av körningen. För säkerhetsmedvetna team är det relevant var skärmdumpar, applikationsdata och testtrafik bearbetas. Lokal kontroll är inte automatiskt nödvändig, men kan vid interna applikationer och känsliga data vara den förnuftigare vägen än en extern molntjänst.

Rätt detaljnivå för olika mottagare

Utvecklingsteam behöver felmeddelanden, tekniska steg och så precisa anvisningar som möjligt för reproduktion. En operations manager behöver däremot först den berörda funktionen, affärsrisken och ett tydligt besked om driftdugligheten. Båda perspektiven måste kunna uppstå ur samma körning, utan att någon manuellt behöver föra över resultat till presentationer.

En bra rapport börjar därför med en kort beslutsnivå: release rekommenderas, release med kända begränsningar eller stoppa releasen. Därunder står de kritiska avvikelserna med prioritet och belägg. De tekniska detaljerna följer först därefter. Det är ingen förenkling på bekostnad av noggrannheten, utan en ren separation av informationsbehov.

Mäta täckning utan att inbilla sig säkerhet

Testtäckning presenteras ofta som ett procentvärde. Det värdet är användbart när det är klart vad det mäter. Kodtäckning visar till exempel vilka delar av programkoden som kördes under tester. Det bevisar inte att en affärsprocess fungerar korrekt. Ett test kan beröra många kodrader och ändå aldrig kontrollera om en felaktig leveransadress dyker upp på dokumentet.

För verksamhetsavdelningar är processtäckning ofta mer talande. Den beskriver vilka verkliga flöden som är skyddade: registrera en order, reservera lager, boka en delleverans, ta emot en retur eller godkänna en faktura. Särskilt värdefulla är övergångarna mellan system och roller, eftersom fel ofta uppstår där: vid import av en beställning, vid utskrift av en etikett eller vid byte från kontor till lagerterminal.

Prioritera inte efter antalet möjliga tester, utan efter skadeverkan och förändringsfrekvens. En sällan använd process med hög ekonomisk eller juridisk risk förtjänar ofta automatisering tidigare än en ofta använd men ofarlig vy. Omvänt kan ett stabilt, föga kritiskt flöde fortfarande klara sig med en kort manuell kontroll. Inte varje kontroll behöver automatiseras bara för att den går att automatisera.

Instabila tester är ett eget kvalitetsproblem

Tester som utan igenkännbar produktändring ibland lyckas och ibland misslyckas kallas ofta flaky. De skadar förtroendet snabbare än ett permanent rött test. Så fort team reflexmässigt startar om röda resultat förlorar automatiseringen sin varningsfunktion.

Orsakerna är oftast konkreta: hårda väntetider, gemensamt använd testdata, parallella åtkomster, asynkron bearbetning eller en miljö som inte återställs. En kort paus på tre sekunder i testet kan av en slump hjälpa, men är ingen lösning. Bättre är att vänta på ett påvisbart tillstånd, göra testdata entydig och isolera flöden från varandra.

Inte varje instabilitet går att undvika helt. Externa gränssnitt kan variera och verklig infrastruktur har avbrott. Då bör rapporten tydligt markera om ett test inte gick att bedöma på grund av ett externt beroende. En upprepad körning kan vara meningsfull för diagnos, men får inte göra det första fyndet osynligt.

Ett förnuftigt flöde efter varje testkörning

Efter en automatiserad körning bör inte varje resultat omedelbart behandlas lika. Först kontrolleras blockerande fel och kritiska tester som inte gick att bedöma. Därefter följer inordningen av nya avvikelser mot kända, accepterade problem. Först då är ett releasebeslut hållbart.

Fastställda tröskelvärden är till hjälp, men de måste passa processen. Till exempel kan ett misslyckat test i betalnings- eller behörighetsflödet utlösa ett omedelbart stopp. Vid en rent kosmetisk avvikelse kan ett dokumenterat undantag vara försvarbart. Sådana regler bör inte först uppstå under tidspress före en release.

Lika viktig är återkopplingen: varje produktionsfel som testerna inte upptäckte är en anledning att kontrollera om ett scenario, en testdatavariant eller en kontrollpunkt saknas. Målet är inte att samla på sig så många tester som möjligt. Det är att av verkliga fel målinriktat bygga bättre säkring.

De mest användbara testresultaten är till sist inte de med den grönaste överblicken. Det är de där en ansvarig på måndagsmorgonen kan förstå vad som kontrollerats, vilken risk som kvarstår och vilken åtgärd som nu är förnuftig.

Permalänk →

Inventory Discrepancy Causes: vanliga orsaker till lagerdifferenser

Inventory Discrepancy Causes: vanliga orsaker till lagerdifferenser

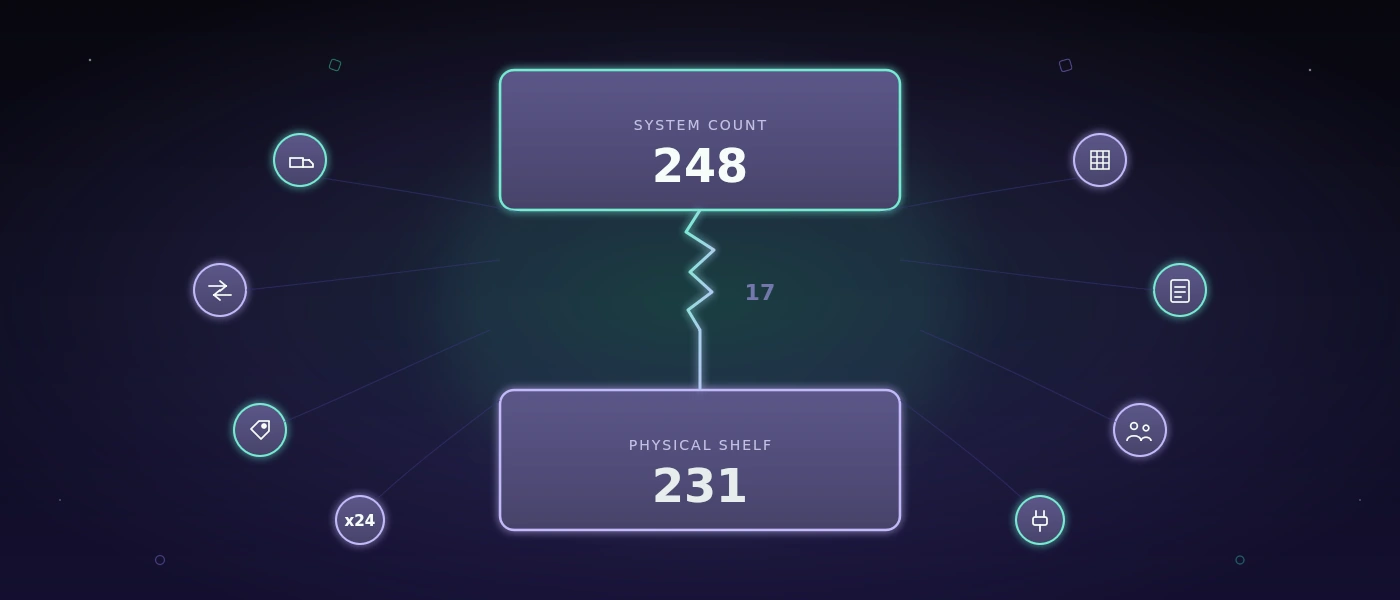
Lagret i systemet säger 248 stycken, på hyllan ligger 231. Dessa 17 enheter ser först ut som ett räknefel. Men det är precis där den felaktiga analysen ofta börjar. Inventory discrepancy causes är i praktiken sällan ett enskilt misstag. Oftast uppstår de där godsmottagning, lagerrörelse, plockning, och bokföring glider isär tidsmässigt eller organisatoriskt.

För ett litet eller medelstort företag är lagerdifferenser inte bara ett ämne för inventeringen. De leder till felaktiga beställningar, expressleveranser, onödiga säkerhetslager, och leveranslöften som inte kan hållas. Den som renodlar orsakerna behöver inte omedelbart införa ett stort ERP. Ofta räcker tydligare bokföringsregler, lämpliga registreringsenheter, och ett system som avspeglar verkliga arbetsprocesser.

Inventory discrepancy causes: var differenser uppstår

En lagerdifferens är skillnaden mellan börvärdet i det ledande systemet och det faktiskt befintliga lagret. Avgörande här är ordet "ledande". Om en Excel-fil, en papperslista, och ett varuhanteringssystem underhålls parallellt, finns det praktiskt sett flera sanningar. Då har differensen inte bara uppstått i lagret, utan var redan inbyggd i datahanteringen.

Den effektiva motåtgärden beror därför på feltypen. En felräknad pall behöver en annan lösning än en leverans som fysiskt mottagits men aldrig bokförts. Innan team omstrukturerar processer bör de utvärdera differenser efter artikel, lagerplats, skift, rörelsetyp, och tidpunkt. Först detta mönster visar om det rör sig om ett enstaka fall eller ett återkommande processfel.

1. Godsmottagningar bokförs sent eller ofullständigt

Godsmottagning är en klassisk brytpunkt. Varor anländer på morgonen, ställs åt sidan för kontroll, och flyttas senare direkt till produktion eller hyllan. Bokföringen sker på eftermiddagen, nästa dag, eller inte alls. Så länge varorna fysiskt finns, framstår systemlagret som för lågt. Är de redan förbrukade eller utlevererade, blir följdfel mer sannolika.

Särskilt känsliga är delleveranser, ersättningsartiklar, och överleveranser. Står det en mängd på följesedeln, men en annan mängd anländer, bör ingen bara bokföra dokumentet "ungefär matchande". Skillnaden måste förbli synlig som undantag, inklusive orsak, ansvarig person, och godkännande. Annars försvinner avvikelsen ur processen och dyker först upp igen vid inventeringen.

2. Lagerrörelser sker utan transaktion

En artikel flyttas från godsmottagning till höglager, omlagras från ett fack till plockzonen, eller reserveras för en order. Fysiskt är det en liten, snabb rörelse. I systemet kan den vara avgörande.

Om medarbetare omorganiserar lagerplatser enbart på känsla, kan det totala lagret fortfarande stämma, men tillgängligheten på rätt plats inte. Det orsakar söktider, felplock, och onödiga påfyllningskörningar. En bra lagerlösning behöver inte göra varje rörelse komplicerad. Den måste registrera de få rörelser som är relevanta för tillgänglighet, spårbarhet, och återbeställning.

I verkstäder eller mindre lager är det ofta förnuftigare att hålla några entydiga zoner än en teoretiskt perfekt fackstruktur som ingen underhåller i vardagen. Precision fungerar bara om den förblir hanterbar.

3. Plockning och leverans bokförs för tidigt

Många team bokför en order som "utbokad" vid plockningen, trots att varan fortfarande ligger på en tillredningsplats. Ändras ordern därefter, avbokas, eller skickas endast delvis, stämmer system- och fysiskt lager inte längre överens.

Bättre är en tydlig separation mellan reserverad, plockad, och levererad. Inte alla företag behöver komplexa statuskedjor för detta. Men tidpunkten för lagerreduktion måste vara entydig. För leveransvaror ligger den ofta närmare den faktiska överlämningen till transportören än det första greppet mot hyllan.

Även returer hör till detta flöde. Kommer varor tillbaka är de inte automatiskt tillgängliga igen. Först kontroll, kvalitetsbeslut, och inlagring bör avgöra om de återgår till säljbart lager, förblir spärrade, eller skrotas.

4. Fel enheter och stamdatafel

En kartong, en förpackning, en rulle, och ett enstaka stycke kan alla avse samma artikel. Om omräkningen inte underhålls rent, uppstår differenser med imponerande hastighet. En medarbetare bokför "1", menar en kartong med 24 stycken. Systemet förstår ett stycke.

Stamdatafel är särskilt lömska eftersom bokföringsprocessen kan se tekniskt korrekt ut. Kontrollera därför förpackningsenheter, omräkningsfaktorer, minimikvantiteter, lagerplatser, och artikelnummer. Även liknande namngivna varianter, till exempel olika längder, färger, eller partier, förväxlas lätt.

Här hjälper ingen schablonregel som "skanna mer". Streckkoder är bara så pålitliga som kopplingen bakom. Vid litet sortiment kan en rent underhållen artikelstam med tydligt läsbara etiketter åstadkomma mer än ett omfattande men dåligt konfigurerat skannerlandskap.

5. Parallella tabeller och manuella korrigeringar

Den tabellen på skrivbordet uppstår sällan av slarv. Oftast fyller den en verklig lucka: en specialreservation, ett saknat utvärderingsvärde, eller en process som den befintliga programvaran inte avspeglar. Den blir problematisk när den blir den andra lagerboken.

Då bokförs intag i systemet, men uttag antecknas i tabellen. Eller en korrigering sker bara där den just hjälper nästa order. Ingen kan senare på ett tillförlitligt sätt förklara vilket värde som gäller.

Inte varje tabell behöver avskaffas. En kalkyl för planering eller analyser kan förbli förnuftig. Lagerförändrande processer bör dock ha exakt ett ledande system. Justeringar behöver en orsakskod, en tidsstämpel, och helst en person som kan spåras. Det är inte byråkrati för dess egen skull, utan förutsättningen för gedigna orsaksanalyser.

6. Räknefel och olämpliga inventeringsmetoder

Även korrekta processer skyddar inte mot mänskliga fel. Artiklar räknas dubbelt, pallar förbises, öppna kartonger uppskattas, eller lagerplatser spärras inte medan man räknar. En årlig fullständig inventering upptäcker dessa problem sent och under högt tryck.

För många verksamheter är en rullande inventering det förnuftigare alternativet. Snabbrörliga eller värdefulla artiklar kontrolleras oftare, stabila C-artiklar mer sällan. Viktigt är inte att producera så många räkningar som möjligt, utan att kontrollera avvikelser i tid mot de senaste rörelserna. Korrigeras en differensartikel bara utan att dokumentera orsaken, förblir mönstret osynligt.

En motkontroll är särskilt förnuftig vid höga värden, serienummer, eller partier. För skruvar i ett förbrukningslager kan den vara ekonomiskt överdriven. Kontrolldjupet bör matcha risken.

7. Otydliga ansvarsområden mellan skift och avdelningar

Lagerfel uppstår ofta vid överlämningar. Tidigt skift ställer fram varor, sent skift levererar dem. Godsmottagningen tar emot en leverans, dispositionen ändrar parallellt ordern. Varje enskilt steg kan vara spårbart, men ingen äger hela processen.

Definiera därför inte bara roller, utan överlämningspunkter: vem bekräftar godsmottagningen? När växlar ansvaret för plockad vara? Vem kontrollerar öppna undantag vid skiftets slut? En gemensam digital tavla eller en enkel undantagslista är ofta effektivare än ytterligare möten.

Systemet bör göra öppna processer synliga, istället för att tvinga medarbetare att komma ihåg. Till exempel måste leveranser utan kvantitetskontroll, plockningar utan leveransavslut, eller returer utan kvalitetsbeslut märkas innan de blir tysta lagerfel.

8. Svag systemintegration och saknade kontrollregler

Om butik, orderhantering, lager, och bokföring utbyter data med fördröjning eller via fil, kan dubbla eller saknade bokföringar uppstå. En import körs två gånger. Ett gränssnitt misslyckas tyst. En order ändras efter att dess leveransstatus redan överförts.

Lösningen är inte nödvändigtvis en fullständig ersättning. Ofta behövs tydligt definierade gränssnitt, entydiga dokumentnummer, och tekniska kontroller. En lagerbokföring bör spårbart lagra när den skedde, från vilken process den härstammar, och om den senare avbokats. Kritiska processer behöver felmeddelanden och köer, inte bara en tyst post i loggfilen.

Med skräddarsytt utvecklade logistiksystem kan sådana regler anpassas målinriktat till verksamheten: ingen negativ kvantitet utan godkännande, ingen leveransbekräftelse utan leveransposition, ingen dubbel bearbetning av samma externa referens. Den bästa regeln här är inte den strängaste, utan den som stoppar riktiga fel utan att blockera verksamheten vid normala undantag.

Kontrollera lagerdifferenser systematiskt

Börja inte med en övergripande korrigering. Välj de tio artiklarna med de vanligaste eller dyraste differenserna, och spåra deras senaste rörelse bakåt: godsmottagning, omlagring, uttag, retur, räkning, och eventuell manuell justering. Klustrar sig fallen till en plats, ett skift, eller en rörelsetyp, är det en solid utgångspunkt.

Därefter bör varje åtgärd vara mätbar. Införs nya streckkodsskanningar, observera inte bara antalet skanningar, utan differenskvoten per artikelgrupp. Läggs en ny status för tillredning till, kontrollera öppna tillredningar dagligen. Bra processer skapar ingen skenbar precision. De gör undantag synliga och spårbara tidigt.

Det förnuftiga nästa steget är ofta litet: definiera en överlämningspunkt, rensa en lagerplats, eller tekniskt säkra en återkommande manuell korrigering. Pålitliga lager uppstår inte av mer programvara på misstanke, utan av processer som fortfarande är korrekt genomförbara en hektisk tisdag klockan 16:45.

Permalänk →

Att göra processautomatisering rätt för små och medelstora företag

Att göra processautomatisering rätt för små och medelstora företag

En följesedel saknas, eftersom uppgifterna fortfarande står på en lapp. En godsmottagning registreras dubbelt, eftersom lager och kontor arbetar med olika tabeller. Ett godkännande försenas, eftersom den ansvariga personen just nu inte svarar i telefon. Sådan friktion kostar sällan mycket pengar på en gång. Men över veckor summeras förfrågningar, söktider, felrättningar, och onödiga väntetider. Precis där är processautomatisering för små och medelstora företag meningsfull.

Det handlar inte om att ersätta så många aktiviteter som möjligt med programvara. Bra automatisering gör flöden spårbara, minskar undvikbara överlämningar, och ger medarbetare tid för beslut som kräver erfarenhet. Det är särskilt avgörande i små och medelstora företag: teamen står nära den dagliga verksamheten. När en process hakar upp sig märker ofta hela skiftet det direkt.

Automatisera inte varje process

Det vanligaste misstaget är att börja med den mest synliga irritationen. Kanske stör en Excel-fil, kanske behövs en ny instrumentpanel. Båda kan vara berättigade. Men ett digitaliserat kaos förblir kaos - bara snabbare och med mer data.

Före ett tekniskt beslut bör flödet först beskrivas som det faktiskt sker. Inte som det borde stå i manualen. Vem utlöser processen? Vilken information behövs? Var förs något över manuellt? Vem beslutar vid undantag? Och hur märker teamet att processen är avslutad?

Just i lagret eller vid orderhanteringen ligger de kritiska punkterna ofta mellan system: en order kommer via e-post, kopieras till en tabell, stäms av per telefon, och matas senare in i en fraktprogramvara. Varje överlämning ökar sannolikheten för att kvantiteter, datum, eller adresser avviker.

En automatisering lönar sig särskilt när en process förekommer ofta, har tydliga regler, och fel orsakar märkbara konsekvenser. Det kan vara godsmottagning, skapande av följesedlar, tilldelning av lagerrörelser, eller överlämning av godkända order till frakt. Sällsynta specialfall med många skönsmässiga beslut förblir däremot ofta bättre hanterade manuellt - åtminstone till en början.

Processautomatisering för små och medelstora företag börjar med prioriteringar

Inte varje onödig aktivitet förtjänar omedelbart ett projekt. En enkel prioritering skapar tydlighet. Bedöm enskilda flöden efter frekvens, bearbetningstid, felkostnader, och beroenden. En process som sker femtio gånger dagligen och sparar bara två minuter varje gång kan vara mer ekonomisk än en komplicerad månadsprocess.

Frågan om felföljden är minst lika viktig. Ett felaktigt utskrivet internt dokument är irriterande. En felaktig chargetilldelning, en förlorad leveransadress, eller en odokumenterad godsmottagning kan utlösa reklamationer, sökarbete, och lagerdifferenser. Där skapar automatisering inte bara tempo, utan pålitlighet.

Ett förnuftigt första steg är oftast tillräckligt litet för att vara verifierbart inom några veckor. Till exempel kan en medarbetare registrera varor via en streckkod, systemet kontrollerar artikel och mängd, uppdaterar lagret i en central databas, och genererar vid behov direkt ett lagringskvitto. Teamet behöver då inte gissa vilken version av en tabell som är aktuell.

Ett tydligt måltillstånd istället för en funktionslista

Många projekt startar med en lång lista önskade funktioner. Bättre är en konkret operativ bild: vad ska vara synligt i slutet av en process utan att någon behöver fråga? Vid frakt skulle det kunna innebära att en order efter godkännande automatiskt får en plocklista, leveransadressen kontrolleras, och en etikett kan genereras. Undantag hamnar synligt i en klarläggningslista, istället för i en oöverskådlig e-postinkorg.

Denna målbild tvingar fram nyttiga beslut. Måste varje beställning behandlas helt automatiskt? Eller ska order över ett visst varuvärde, med avvikande leveransadress, eller med saknat lager medvetet lämnas för kontroll? Automatisering behöver ingen hundraprocentig mörkbehandling för att skapa stor nytta.

Den lämpliga tekniken beror på flödet

Det finns ingen teknisk standardväg för varje litet eller medelstort företag. En tabellösning kan fortfarande vara förnuftig för en överskådlig utvärdering. Den är snabbt anpassad, förtrogen, och orsakar lite införandeinsats. Så snart flera personer arbetar samtidigt, bokningar måste vara spårbara, eller data utbyts med andra system, stöter den dock på gränser.

Då är ofta en smal, flödesspecifik applikation mer förnuftig än en överdimensionerad enterprise-svit. Den kan avbilda exakt de steg som behövs i verksamheten: registrera order, kontrollera lager, flytta varor, generera dokument, boka frakt, och rapportera tillbaka status. Inte mer, men inte heller mindre.

Tekniskt spelar det mindre roll om ett system annonserar det senaste modeordet. Avgörande är solida grunder: en rent modellerad databas, spårbara behörigheter, loggar för relevanta ändringar, pålitliga gränssnitt, och dokumenterade driftsättningar. En applikation baserad på PHP 8.4, modern JavaScript, och MySQL 8 kan vara mycket väl underhållbar på lång sikt, om arkitektur och drift beaktas från början.

Även integrationer förtjänar uppmärksamhet. Ett automatiskt datautbyte med butik, ERP, fraktleverantör, eller bokföring sparar bara tid om fel hanteras synligt. Vad händer vid en ogiltig adress? Görs ett nytt försök vid misslyckad etikettutskrift? Kan teamet se vilken data som har överförts och vilken som fortfarande saknas? Tysta fel är farligare än ett tydligt markerat undantagsfall.

Införande under pågående drift

Ett nytt system måste anpassa sig till skiftbyten, leveranstider, och befintliga arbetsrutiner. Därför är en stegvis utrullning oftast säkrare än ett hårt stoppdatum för alla områden. Börja med en avgränsad process, en produktgrupp, eller ett lagerområde. Det minskar risken och skapar verklig feedback från vardagen.

Parallelldrift är därvid inget tecken på osäkerhet, utan ett kontrollerat test. Under en begränsad tid kan gammal och ny registrering jämföras. Skillnader visar inte bara programvarufel, utan ofta också regler som hittills bara funnits i enskilda medarbetares huvuden. Dessa regler hör synligt hemma i processen - inte permanent i personlig erfarenhet.

Medarbetare bör inte konfronteras med det nya flödet först vid utbildningen. Den som kör processen dagligen upptäcker genvägar, specialfall, och opraktiska vyer tidigt. Bra programvara respekterar denna kunskap, utan att bygga in varje historiskt vuxet undantag oförändrat. Rätt fråga är: vilket undantag skyddar ett viktigt affärsfall, och vilket är bara en workaround för ett gammalt problem?

Göra det mätbart om insatsen lönar sig

Före starten bör två eller tre nyckeltal fastställas. Det kan vara genomloppstid per order, antal manuella korrigeringar, lagerdifferenser, eller tiden till frakt. Utan ett utgångsvärde blir varje senare utvärdering en magkänsla.

Inte varje effekt visar sig omedelbart i euro. När ett lagerteam alltid vet var varor befinner sig, minskar antalet avbrott. När leveransdokument uppstår ur samma data som ordern, minskar risken för motstridiga uppgifter. Och när ansvar är synligt i systemet, beror en process mindre på enskilda personer.

Automatisering behöver underhåll och gränser

Ett automatiserat flöde är inget projekt som fryser efter go-live. Artikelstrukturer förändras, kunder kräver nya dokument, fraktleverantörer anpassar gränssnitt. Därför hör ansvar, uppdateringar, säkerhetskopior, och en reglerad hantering av behörigheter till själva systemet.

Särskilt för applikationer med kund-, order-, eller lagerdata bör det vara tydligt vem som får åtkomst och varför. Roller måste passa arbetsvardagen: ett lagerteam behöver andra funktioner än bokföring eller försäljning. Loggade ändringar, säkra inloggningsflöden, och testade återställningar verkar osensationella. Vid en störning avgör exakt dessa detaljer om verksamheten kan fortsätta arbeta.

Även tester är en del av driftsäkerheten. Återkommande kontroller för orderregistrering, lagerbokning, dokumentgenerering, och rättighetshantering förhindrar att en ändring på ett ställe skadar ett fungerande flöde på ett annat. För kritiska webb- eller skrivbordsapplikationer kan en kontrollerad, självhostad testmiljö vara meningsfull, om skärmdumpar, testdata, och interna processer inte ska nå externa molntjänster.

softify.pro följer sådana projekt med en enkel princip: först förstå det faktiska flödet, sedan bygga den minsta bärkraftiga lösningen. Ibland är det en skräddarsydd applikation. Ibland räcker det att strukturera en befintlig tabell renare och automatisera ett enda överlämningssteg.

Det bästa nästa steget är därför ingen mjukvarujämförelse, utan en genomgång av en verklig process - från utlösare till avslutning. Ta en order, en godsmottagning, eller ett klagomål och följ det med de inblandade personerna. Där information matas in på nytt, ingen känner till statusen, eller beslut väntar i onödan, ligger oftast det mest förnuftiga tillvägagångssättet för automatisering.

Permalänk →

Testa Windows-applikationer: en praktisk plan

Testa Windows-applikationer: en praktisk plan

En Windows-applikation kan se ren ut i demoläge och ändå bromsa verksamheten på måndagsmorgonen. En osparad följesedel, en användare som blockeras efter tre misslyckade försök, eller en utskriftsdialog som reagerar annorlunda efter en uppdatering är inga kosmetiska buggar. Den som vill veta hur man testar Windows-applikationer bör därför inte börja med enskilda knappar, utan med de flöden som kostar arbete, pengar, eller spårbarhet.

Just i lager, verkstad, disposition, och administration löper många kritiska processer genom skrivbordsprogram som vuxit fram över åren. Där räknas inte om ett testfall är imponerande formulerat. Avgörande är om medarbetare tillförlitligt kan utföra sina uppgifter under realistiska förhållanden - även med ofullständig data, växlande behörigheter, långsamma nätverk, och oplanerade avbrott.

Att testa Windows-applikationer börjar med de kritiska flödena

Inte varje funktion förtjänar samma testinsats. En sällan använd export med manuellt efterarbete ska bedömas annorlunda än bokning av en godsmottagning, etikettskapande, eller den dagliga orderavstämningen. Börja därför med en enkel fråga: vad händer konkret om detta flöde misslyckas?

Hög prioritet har processer med direkt påverkan på lager, leverans, fakturering, säkerhet, eller kundkommunikation. Dit hör till exempel inloggning och rättighetskontroll, skapande och ändring av stamdata, transaktionsbokningar, dokumentutskrift, gränssnitt mot ERP- eller fraktjänster, samt återhämtning efter ett fel. Även funktioner som bara en liten grupp använder kan vara kritiska om de blockerar en månadsavslutning eller frisläppandet av gods.

Ur dessa flöden skapas inga abstrakta testlistor, utan spårbara arbetssteg. Ett godsmottagningstest skulle till exempel kunna börja med en befintlig order, registrera en delleverans, rapportera en avvikande kvantitet, tilldela en lagerplats, och sedan kontrollera om lager, bokföringslogg, och utskrivet dokument stämmer överens. Så testar du programvarans faktiska effekt, inte bara enskilda inmatningsfält.

Skapa en testbas som avspeglar verksamheten

Många fel blir synliga först när testmiljön närmar sig verkligheten. En applikation beter sig ofta annorlunda med en tom testklient än med flera års transaktionsdata, spärrade artiklar, saknad obligatorisk information, eller redan öppnade transaktioner.

Skapa därför testdata medvetet. Du behöver inte nödvändigtvis en fullständig kopia av produktionen. Mer meningsfullt är en kontrollerad datamängd med typiska, gränsfalls-, och medvetet felaktiga fall: artiklar med olika måttenheter, kunder med specialvillkor, ordrar med delleveranser, användare med olika roller, och transaktioner som redan bearbetas. Personuppgifter bör anonymiseras eller ersättas med realistisk exempeldata.

Till testbasen hör också den tekniska miljön. Dokumentera Windows-version, upplösning, skalning, installerade skrivare, nätverksenheter, databasversion, anslutna tjänster, och behörigheter. Det låter torrt, men sparar tid senare. Om ett fel bara uppstår på arbetsstationer med 125-procentig skalning eller med en viss skrivardrivrutin, måste det vara reproducerbart.

Kontrollera inte bara idealfallet

Idealfallet bevisar framför allt att applikationen är byggd för den förväntade vägen. I verksamheten uppstår de svåra situationerna vid sidan om. Vad händer om en användare lämnar ett obligatoriskt fält tomt, utlöser samma bokning två gånger, eller förlorar anslutningen under sparandet? Förblir transaktionen konsekvent? Får personen ett begripligt meddelande? Kan hen fortsätta arbeta säkert?

Vid Windows-applikationer är dessutom hantering och tillstånd särskilt relevanta. Dialogfönster kan dyka upp i bakgrunden, kortkommandon kan överlappa, filväljardialoger kan blockera flödet. Kontrollera om fokus, felmeddelanden, och spärrar är entydiga. Ett tekniskt undantag utan handlingsanvisning hjälper inte skiftledaren.

Använd manuella tester där omdöme krävs

Manuella tester är inget tecken på bristande mognad. De är oumbärliga när ett nytt flöde uppstår, ett gränssnitt byggs om, eller sakkunskap avgör kvaliteten. En erfaren lagerchef märker snabbare än ett skript om en vy är begriplig under hög tidspress, eller om en varning kommer för sent.

Manuell testning blir dock dyr och opålitlig när samma stabila flöden upprepas före varje version. Då beror releasen på tillgängliga personer, minne, och spridda anteckningar. Den rätta övergången till automation ligger oftast där en process körs ofta, kan orsaka stor skada, och har tydliga förväntade resultat.

Ett bra manuellt testfall beskriver utgångsläge, steg, förväntat resultat, och nödvändig data. Vid ett fel, lägg till en skärmdump, tidsstämpel, applikations- och byggversion, samt den exakta åtgärden. "Utskrift fungerar inte" är ingen användbar felbeskrivning. "Efter ändring av leveransadressen förblir utskriftsdialogen öppen, order 4711 får ingen PDF, och inget meddelande visas" är det.

Automatiserade regressionstester för återkommande risker

Automation kontrollerar inte om programvara i grunden är bra. Den kontrollerar om tidigare fungerande, definierade flöden fortfarande fungerar efter en ändring. Det är särskilt värdefullt för Windows-programvara vars gränssnitt, databaslogik, och externa gränssnitt vidareutvecklas under åren.

Börja litet. Välj först fem till tio affärskritiska flöden som ska kontrolleras vid varje release. Dit kan höra inloggning med ett account-lockout-flöde, orderregistrering, lagerbokning, PDF- eller etikettutskrift, rollbyte, och en central import. Först när dessa tester körs tillförlitligt lönar sig utökningen till specialfall.

För skrivbordsapplikationer styr automatiserade tester ofta synliga gränssnittselement: fönster, inmatningsfält, tabeller, knappar, och dialoger. Det fungerar, men är känsligare än ett rent gränssnittstest. Små layoutändringar, långsammare datorer, eller tvetydigt namngivna element kan bryta tester. Därför bör utvecklare, verksamhet, och testansvariga gemensamt fastställa vilka element som är stabilt adresserbara och vilka kontrollsteg som bättre säkras via databas, logg, eller gränssnitt.

Ett vettigt test kontrollerar dessutom inte bara att en knapp gick att klicka på. Det kontrollerar den affärsmässiga konsekvensen: sparades bokningen? Är lagret korrekt? Genererades ett dokument? Skapades ingen dubblettpost? Synlig interaktion och verifierbart resultat hör ihop.

Bevis är en del av testresultatet

En grön status ensam räcker sällan för kritiska applikationer. När ett test misslyckas behöver team snabbt svar på tre frågor: vad var utgångsläget? Vid vilket steg misslyckades flödet? Vad visade applikationen vid den tidpunkten?

Skärmdumpar, körningsloggar, och eventuellt skärminspelningar gör fel diskuterbara. De förkortar avsevärt överlämningen mellan drift, QA, och utveckling. För reglerade eller säkerhetsmedvetna företag är de dessutom en solid grund för att spåra godkännanden och avvikelser.

Lagringsplatsen är därvid ingen bisak. Testkörningar kan innehålla interna kunddata, prislistor, orderinformation, eller skärmvyer. Den som automatiserat testar känsliga Windows-applikationer bör klargöra om denna data får lämna den egna infrastrukturen. En självhostad miljö som COCO kan vara meningsfull här, eftersom testexekvering, bevis, och utvärdering förblir under egen kontroll. Om det är nödvändigt beror på dataskyddskrav, avtalssituation, och skyddsbehov - inte alla team behöver samma arkitektur för det.

Bygg in testning i releaseprocessen

Den bästa testkatalogen förlorar värde om den bara används efter en hektisk produktionssättning. Definiera en fast tidpunkt: automatiserade kärnregressioner körs före varje release, manuell acceptans kontrollerar nya eller ändrade flöden, och kända begränsningar dokumenteras öppet.

Inte varje misslyckat test behöver stoppa en release. Ett fel i en sällan använd administrationsvy kan vara acceptabelt om en säker lösning finns och det berörda området är tydligt informerat. Ett fel som bokför lager felaktigt eller obemärkt blockerar användare måste behandlas annorlunda. Det beslutet bör fattas utifrån affärspåverkan, inte enbart antalet röda tester.

Underhåll testerna tillsammans med applikationen. När en process medvetet förändras, uppdatera testfall, testdata, och förväntat resultat tillsammans med kravet. Föråldrade tester skapar brus och ignoreras så småningom. Ett fåtal pålitliga kontroller är mer värda än hundratals automatiserade flöden vars resultat ingen längre tar på allvar.

I slutändan handlar det inte om att simulera varje tänkbar inmatning. Det handlar om att skydda det arbete som måste fungera igen nästa morgon. Börja med en enda kritisk process, gör dess resultat bevisbart, och bygg vidare därifrån.

Permalänk →

Secure test data management utan att förlora kontrollen

Secure test data management utan att förlora kontrollen

En misslyckad testkörning är irriterande. En lyckad testkörning med riktiga kunddata i en otillräckligt skyddad miljö kan visa sig betydligt dyrare. Secure test data management löser inte den motsättningen med ett enda verktyg, utan med tydliga regler för data, åtkomst, testmiljöer, och bevis. För team som automatiserat testar webb- eller Windows-applikationer hör det därför till kvalitetsarbetet - inte bara till efterlevnad.

Varför testdata blir ett säkerhetsproblem

Produktionsdata är lockande för tester eftersom det innehåller riktiga specialfall: ofullständiga adresser, ovanliga orderkombinationer, historiska prisregler, eller felaktiga inmatningar. Men just den datan innehåller ofta namn, kontaktuppgifter, avtalsinformation, personalnummer, bankuppgifter, eller intern affärslogik.

Risken uppstår sällan genom ett enda grovt misstag. Den växer oftast steg för steg: en databasexport skapas för ett test, läggs i en delad katalog, och kopieras senare till en annan miljö. En extern tjänst får skärmdumpar för felanalys. Ett testkonto behåller omfattande rättigheter eftersom en sanering skulle kunna störa nästa körning. Efter några månader vet ingen längre tillförlitligt vilken data som finns var.

Hos små och medelstora företag förvärras problemet ofta av knapp kapacitet. Teamet vill hålla en releasedeadline, inte driva ett eget dataskyddsprojekt. Ansvaret kvarstår ändå. Den som använder data för kvalitetssäkring måste kunna spåra vilken data som behandlas, vem som har åtkomst, och när den tas bort igen.

Secure test data management börjar före testfallet

Den avgörande frågan är inte: "Hur skyddar vi testdatabeståndet?" Den är: "Vilken information behöver det här testet egentligen?" Många regressionstester behöver inga riktiga personreferenser alls. En fraktprocess måste till exempel kontrollera att leveransadresser, vikter, zoner, etiketter, och statusändringar behandlas korrekt. Syntetiska kunder, rimliga artikelstamdata, och medvetet definierade gränsfall räcker för det.

Denna åtskillnad leder till en praktisk dataklassificering. Inte varje testmiljö behöver samma datadjup. För enhets- och integrationstester räcker ofta helt konstgjorda datamängder. För end-to-end-tester kan pseudonymiserade kopior vara meningsfulla, om verkliga datamönster är sakligt relevanta. Produktionsliknande data bör vara undantaget - med dokumenterat syfte, begränsad åtkomst, och en fast livslängd.

Viktigt här är kvaliteten på ersättningsdatan. Slumpmässig påhittad data hjälper föga om den inte återspeglar realistiska beroenden. En testdatamängd för en lagerapplikation måste till exempel innehålla artikelvarianter, lagerplatser, spärrat lager, delleveranser, och returer i en samstämmig kombination. Bra testdata skyddar inte bara personuppgifter. De hittar buggar som aldrig skulle synas med tomma tabeller och exempelkunden "Sven Svensson".

Syntetisera, maskera, eller minimera?

Syntetisk data är det säkraste valet när de sakliga reglerna kan modelleras rent. Den uppstår riktat ur testkrav och innehåller ingen kopia av verkliga personer eller transaktioner. Ansträngningen ligger i underhållet: ändras datamodellen eller tillkommer nya processregler måste generatorer och fixtures växa med.

Maskering passar när en applikations beteende är starkt beroende av produktionsstrukturer. Därvid ersätts eller ändras känsliga fält, medan relationer behålls. Namn blir rimliga men fiktiva namn; e-postadresser blir icke-levererbara testadresser; kontonummer blir värden med korrekt format utan verklig koppling. En maskering är bara hållbar om även indirekta slutsatser beaktas. En kombination av en sällsynt plats, födelsedatum, och avtalsegenskap kan fortfarande göra en person identifierbar.

Dataminimering är ofta den underskattade tredje vägen. Istället för att kopiera en fullständig export tillhandahålls endast det nödvändiga utsnittet. Det minskar attackytan, lagringsbehovet, och saneringsinsatsen. För att testa en rabattlogik behöver ingen en hel kunds hela årshistorik.

Åtkomst och miljöer måste matcha risken

En skyddad datamängd förlorar sitt värde om den ligger i en fritt tillgänglig testmiljö. Testsystem behöver därför egna säkerhetsgränser - separata databaser, egna tjänstekonton, tydligt definierad nätverksåtkomst, och ingen tyst anslutning till produktion.

Åtkomsträttigheter bör baseras på roller, inte på delade konton. Utvecklare kan behöva andra rättigheter än QA, support, eller externa tjänsteleverantörer. Administratörsåtkomst är ibland nödvändig, men bör vara tidsbegränsad, loggad, och kopplad till ett spårbart godkännande. Även för testkonton gäller förnuftiga lösenordsregler, multifaktorautentisering där den finns tillgänglig, och kontospärrflöden vid upprepade misslyckade försök.

Automatiserade tester medför ytterligare ett specialfall: de genererar bevis. Skärmdumpar, skärminspelningar, loggar, och felmeddelanden kan innehålla känsligt innehåll, även när databasen har maskerats. En skärmdump av en kundvy, ett webbläsarspår med sessionsinformation, eller en logg med API-nyttolast hör till samma skyddsöverväganden som testdatabasen.

Därför behöver testartefakter bevaranderegler. Inte varje lyckad körning behöver lagras permanent. För kritiska godkännanden kan spårbar bevisning vara meningsfull, till exempel med tidsstämpel, byggnummer, testversion, och resultat. Misslyckade körningar behöver ofta ett längre analysfönster. Efter det bör artefakter raderas automatiskt. Det som inte längre finns kan inte oavsiktligt delas eller komprometteras.

Automatisering utan okontrollerade dataläckor

AI-stödd testautomatisering kan avsevärt påskynda tester, särskilt för omfattande webb- och Windows-applikationer. Men den förändrar säkerhetsfrågan: vart tar skärmdumpar, inmatningar, felbeskrivningar, och applikationstrafik vägen? Vem behandlar dem? Hur länge stannar de där?

För säkerhetsmedvetna team är självhostad exekvering ofta den bättre arkitekturen. Ett system som COCO kan köras inom den egna eller en tydligt avgränsad infrastruktur, exekvera teststeg, lagra bevis, och generera begripliga bedömningar. Det är inte obligatoriskt i varje situation. För en offentlig marknadsföringssida med rent syntetiska formulärvärden kan en extern tjänst vara försvarbar. Vid interna verksamhetsapplikationer, kundportaler, eller mjukvara med personrelaterade processer är dock lokal kontroll en konkret fördel.

Självhostning är inget frikort. Driften kräver uppdateringar, backupkoncept, åtkomstloggar, och en ansvarig instans. I gengäld förblir datasuveräniteten där den hör hemma. Rätt tillvägagångssätt beror på skyddsbehov, befintlig driftsförmåga, och typen av testad applikation - inte på den aktuella hypen kring ett visst testverktyg.

Så blir regler en arbetsduglig process

En genomförbar process behöver inte blockera releasen. Börja med en datakarta: vilka testmiljöer finns, vilka datatyper finns där, och vilka system genererar ytterligare artefakter? Denna inventering avslöjar oftast redan gamla exporter, glömda staging-system, och oklara ansvarsområden.

Därefter lönar sig en enkel beslutsmatris per testklass. Den avgör om syntetisk data räcker, en maskering krävs, eller ett tydligt motiverat produktionsutdrag behövs. Den kompletteras med ägare, raderingsfrister, och åtkomstroller. Det behöver inte vara ett överlastat regelverk. En kort, faktiskt efterlevd riktlinje är bättre än ett säkerhetsdokument som ingen hittar under en störning.

Tekniskt hör datatillhandahållande och sanering hemma i testpipelinen. En körning skapar reproducerbart de datamängder den behöver, använder unika markörer, och tar sedan bort dem igen. Det förhindrar att testmiljöer fylls med restdata och resultat blir mindre trovärdiga med varje sprint. För kritiska processer bör team dessutom kontrollera om dataåtkomst och testbevis behöver loggas på ett revisionssäkert sätt.

Säkerhet som gör testandet snabbare

Secure test data management ses ofta som ytterligare kontrollbörda. Dåligt implementerat kan det verkligen vara det. Väl implementerat skapar det dock tillförlitliga, repeterbara utgångsvillkor. Team slösar mindre tid på att leta efter en användbar dataexport, undviker trasiga tester på grund av osanerad kvarvarande data, och kan bättre motivera godkännanden.

Det mest förnuftiga första steget är sällan ett stort plattformsprojekt. Ta testprocessen med högst risk eller störst friktion - till exempel godkännandet av en intern orderapplikation - och gör datakälla, åtkomst, artefakter, och radering synliga där. Ur det konkreta arbetet växer en säkerhetsrutin som inte gör testerna tyngre, utan mer trovärdiga.

Permalänk →