Tesztautomatizálás összehasonlítása: melyik megközelítés illik az alkalmazásához?
Ha a hó végi zárás, a szállítási jóváhagyás vagy egy új ügyfélportál egy hiba miatt elakad, nem segít egy lenyűgöző dashboardokat mutató eszközbemutató. A tesztautomatizálás összehasonlításának ezért a tényleges alkalmazásnál kell kezdődnie: mely folyamatok nem eshetnek ki, milyen gyakran változnak, és milyen bizonyítékokra van szüksége a csapatnak, ha egy teszt elbukik?
Sok vállalatnál nem egyetlen tesztelőeszköz hiánya a szűk keresztmetszet. Hanem a kézi regressziós tesztek, a tisztázatlan felelősségek, a termeléshez közeli rendszerekben lévő tesztadatok és az olyan eredmények, amelyeket senki sem tud megbízhatóan megmagyarázni. A megfelelő megoldás ezt a kockázatot csökkenti. Nem automatizál minél több kattintást mindenáron.
Tesztautomatizálás összehasonlítva: négy megközelítés
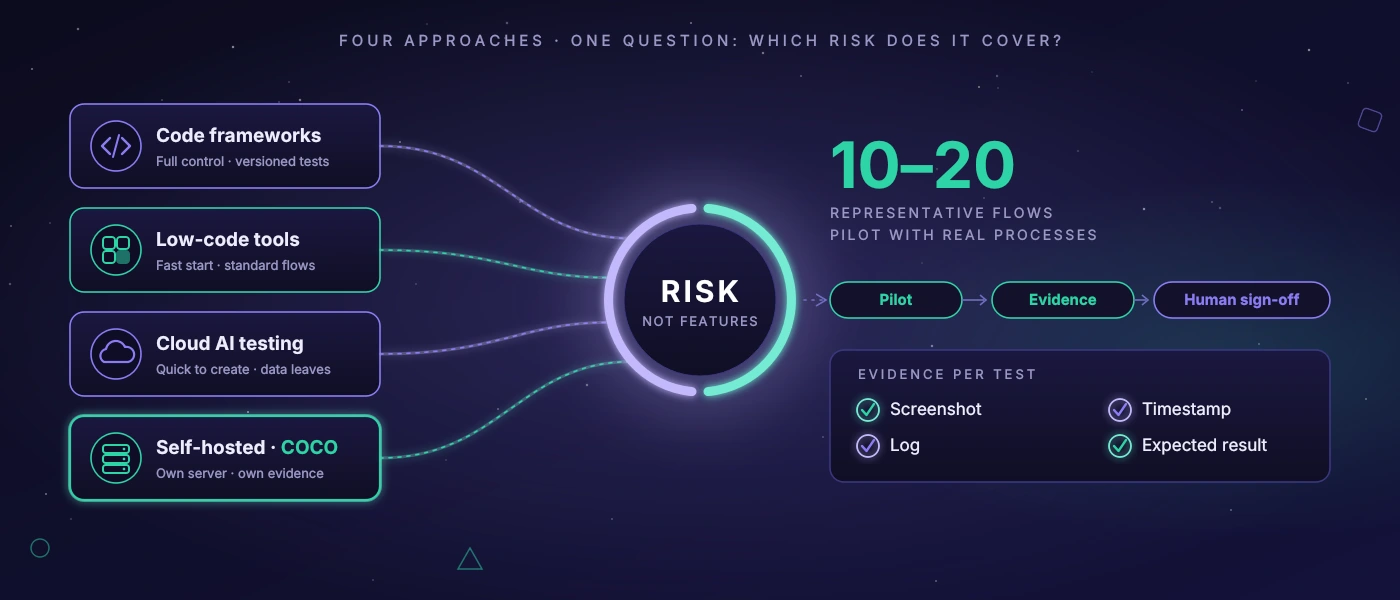
A piacon többnyire négy megközelítés találkozik: a klasszikus, kódalapú tesztkeretrendszerek, a low-code vagy no-code platformok, a felhőalapú MI-eszközök és az egyedileg üzemeltetett tesztinfrastruktúra. Egyik sem elvileg jobb a többinél. A különbség az alkalmazástípusokban, a biztonsági előírásokban és abban rejlik, hogy a csapat képes-e tartósan karbantartani a teszteket.
A kódalapú keretrendszerek sok kontrollt adnak a fejlesztőcsapatoknak. Beépíthetők a meglévő build- és deployment-folyamatokba, a tesztlogikát a forráskódban verziózzák, és különösen jól illenek stabil műszaki architektúrájú webalkalmazásokhoz. Az ár egyértelmű: a tesztek is szoftverek. Review-ra, tiszta szelektorokra, értelmes tesztadatokra és fejlesztői kapacitásra van szükségük. Egy rosszul strukturált tesztállomány ugyanolyan karbantartásigényes, mint a rosszul strukturált termékkód.
A low-code eszközök gyorsabb belépést ígérnek. A szakterületek vagy a QA-csapatok felületeken át állíthatják össze a tesztlépéseket anélkül, hogy minden ellenőrzést maguk programoznának. Ez világosan körülhatárolt szabványos folyamatoknál lehet értelmes, például olyan webalkalmazásnál, amelyben kevés, ismétlődő jóváhagyási folyamat van. Amint azonban sok különleges eset, dinamikus felület vagy összetett jogosultság társul hozzá, a munka gyakran csak áthelyeződik: a kódtól a felvételek, változók és kivételszabályok karbantartása felé.
A felhőalapú MI-tesztelési ajánlatok képfelismeréssel, önjavító ígéretekkel vagy természetes nyelvű tesztleírásokkal egészítik ki ezeket a megközelítéseket. Ez felgyorsíthatja a létrehozást. A felelősöknek azonban pontosan rá kell kérdezniük, mely adatok hagyják el a saját üzemet. A képernyőképek, felhasználói felületek, hibaüzenetek és tesztadatok üzleti titkokat, személyes adatokat vagy belső folyamatokba való betekintést tartalmazhatnak. Egy nyilvános webshop-frontendnél ez a mérlegelés más, mint egy belső diszpozíciós szoftvernél vagy egy gyártásban működő Windows-alkalmazásnál.
A saját vagy önállóan üzemeltetett tesztinfrastruktúra többnyire nem hitelkártyás gyorsindítás. Beállítást, monitoringot és egyértelmű üzemeltetési felelősséget igényel. Cserébe a tesztforgalom, a képernyőképek és a bizonyítékok saját kontroll alatt maradnak. Ez különösen akkor lényeges, ha web- és desktopalkalmazások, érzékeny adatok vagy ágazatspecifikus megfelelőségi előírások találkoznak. A softify.pro-nál a COCO pontosan erre az esetre készült: egy saját MI-szerver, amely teszteket futtat, bizonyítékokat rögzít és érthető értékeléseket állít elő, anélkül hogy a belső tesztadatokat alapértelmezés szerint külső felhőszolgáltatásnak adná tovább.
Ne funkciókat hasonlítson össze, hanem hibakockázatokat
Egy hosszú funkciólista objektívnek hat, de ritkán a helyes döntési alap. Az a döntő, hogy a rendszernek milyen hibaosztályt kell lefednie. A fiókzárolás módosítása utáni bejelentkezési hiba kritikus, ha a munkatársak nem tudják megkezdeni a munkát. Egy rosszul kiszámított készlet téves komissiózáshoz vezethet. Egy ritkán használt nézetben elcsúszott gomb prioritása valószínűleg jóval alacsonyabb.
A megbízható kiválasztás ezért tíz-húsz reprezentatív folyamattal indul. Ide nemcsak az ideális esetek tartoznak. Ellenőrizze például, mi történik hiányzó kötelező mezőknél, hogyan viselkednek a különböző szerepkörök, kinyomtatják-e újra a szállítmányt javítás után, vagy hogyan reagál a rendszer időtúllépésre. Éppen ezeken a pontokon mutatkoznak meg a különbségek a meggyőző bemutató és a használható tesztüzem között.
A tesztelési gyakoriságnak is a kockázatot kell követnie. Minden commit után az összes folyamat teljes end-to-end tesztjét elindítani alaposan hangzik, de adott esetben akadályozza a fejlesztést. A gyors műszaki ellenőrzések futhatnak minden változtatásnál. Az üzletileg kritikus end-to-end forgatókönyvek kiadáskor, éjjel vagy éles jóváhagyás előtt futnak. A jó felépítés láthatóvá teszi, miért melyik szinten fut le egy teszt.
A karbantarthatóság az első negyedév után dönt
Az automatizált teszteknek rossz a híre, ha minden apró felületi változtatás után pirosra váltanak. Ennek oka gyakran nem a választott termék, hanem a tesztek felépítése. Az a teszt, amely pozícióra, színre vagy véletlenszerűen generált tartalomra támaszkodik, törékeny. Jobbak az egyértelmű technikai jelölések, a stabil tesztadatok és az újrafelhasználható lépések a bejelentkezéshez, a szerepkör kiválasztásához vagy a megrendelés létrehozásához.
A tesztautomatizálás összehasonlításában ezért érdemes a karbantartás hétköznapjaira is ránézni. Gyorsan vissza tudja követni a csapat a sikertelen lépéseket? Együtt tárolódik-e a képernyőkép, az időbélyeg, a napló és a várt eredmény? Meg lehet-e ismételni célzottan az egyes teszteket? És világos-e, hogy ki értékeli szakmailag a sikertelen tesztet, és ki hárítja el a műszaki okot?
Különösen a hosszú élettartamú alkalmazásoknál számít emellett a saját architektúrával való kompatibilitás is. A modern JavaScript-felületek másképp viselkednek, mint a szerveroldalon renderelt PHP-alkalmazások. A Windows desktopszoftver más vezérlési és megfigyelési lehetőségeket igényel, mint egy böngésző. Aki mindkettőt teszteli, ne válasszon olyan megoldást, amely az egyik területet csak kerülőutakkal kezeli.
Az MI ellenőrzési segédeszköz, nem jóváhagyó instancia
Az MI értelmesen tehermentesítheti a tesztcsapatokat. Képes priorizálni a szokatlan jelenségeket, felismerni a képernyőképeken a változásokat, érthető nyelven leírni a tesztlépéseket, vagy sok naplóból kiolvasni az ismétlődő hibamintákat. Ez időt takarít meg a triázsnál, vagyis annál a kérdésnél, hogy melyik piros jelzést kell valóban megvizsgálni.
Szakmai jóváhagyást azonban nem helyettesít. Egy modell felismerhet egy szokatlan felületet, de megbízhatóan nem dönti el, hogy egy árjóváhagyás jogilag helyes-e, vagy hogy egy készleteltérés az adott folyamatban megengedett marad-e. Ilyen esetekre kifejezett szabályok, meghatározott elvárt értékek és felelős ember kell.
Az MI-funkcióknál kérdezzen rá a konfidenciaküszöbökre és az eszkalációs logikára. Ha egy rendszer csak nagy bizonyossággal jelez eltérést, a finom hibák észrevétlenek maradhatnak. Ha minden csekély képkülönbséget hibának minősít, riasztási fáradtság keletkezik. A megfelelő küszöb a folyamattól függ, és valós tesztfutások alapján kell beállítani, nem általános marketingígéretek alapján.
Az adatokat, az üzemeltetést és a költségeket őszintén értékelni
A licenc a költségeknek csak egy része. Számolja bele a tesztesetek kiválasztásának, a tesztadatok gondozásának, a kiadások utáni módosításoknak, az infrastruktúrának és a kiértékelésnek az idejét is. Egy olcsó eszköz drágává válhat, ha három ember hetente fals riasztásokat válogat. Fordítva, egy egyedileg kialakított tesztszerver gazdaságos lehet, ha megbízhatóan elkapja a kritikus regressziókat, és lerövidíti a kézi átvételi napokat.
A tesztadatoknál indokolt a visszafogottság. Ahol lehet, anonimizált vagy célzottan előállított adatokat kell használni. A termelési másolatok gyakran több információt tartalmaznak, mint amennyi egy teszthez szükséges. Ha az adatokat helyben vagy saját hálózatban tárolják, a hozzáférési jogokat, a megőrzési határidőket és a naplózást akkor is szabályozni kell. Az önálló hosztolás nem jelent automatikusan biztonságos üzemeltetést.
Számoljon továbbá a tesztrendszer kiesésével is. Ha egy éjszakai futás elbukik, egyértelműen felismerhetőnek kell lennie, hogy az alkalmazás hibás-e, a tesztkörnyezet nem volt-e elérhető, vagy egy függőség, például egy levelezőszerver hiányzott-e. Ez a szétválasztás reggel sok időt takarít meg, és megakadályozza a téves jóváhagyási döntéseket.
Korlátozott pilottal indulni
A leglogikusabb összehasonlítás ritkán egy prezentációban, hanem inkább egy valódi folyamatokkal végzett pilotban születik meg. Válasszon olyan folyamatot, amelynek érezhető az üzleti értéke, de áttekinthető az összetettsége. Egy szerepkör-ellenőrzéssel járó bejelentkezés, egy megbízás létrehozása és egy szállítólevél kiadása alkalmasabb lehet, mint azonnal a teljes rendszertájat leképezni.
Előre határozza meg, mit jelent a siker: például egy bizonyos futásidőt, nyomon követhető hibabizonyítékokat, érzékeny adatok kifelé történő átvitelének hiányát és olyan karbantartást, amelyet a meglévő csapat teljesíteni tud. Néhány kiadási ciklus után kiderül, hogy a választott eljárás csak jól néz ki, vagy valóban munkát vesz le a vállról.
A legjobb tesztautomatizálás nem az, amelyikben a legtöbb az automatizmus. Hanem az, amelynek eredményeit a csapat érti, amelyben a jóváhagyásoknál megbízik, és amely a következő folyamatváltozás után is észszerűen üzemeltethető.